标签:安全资讯
#安全资讯 知名短链接系统 Bitly 遭到黑客攻击,特朗普等发布的旧帖子链接被篡改到无关页面。 按照 Bitly 自己说法,即便是创建链接的原始账号被删,链接也会继续工作,其短代码也不会被重新使用。 但 Bitly 也没有说明此次问题的具体原因,不知道是黑客渗透到管理系统还是利用缺陷修改跳转页面。 另外黑客将跳转页面指向维基百科的 911 和纳粹集中营页面而非钓鱼网站,说明黑客目的并不是为了钱。 以上为内容摘要,查看全文:https://ourl.co/128499 😁订阅 🤔解封 🥰推特 🎉低价VPS
#科技工具 #链接 #新闻资讯 #安全资讯
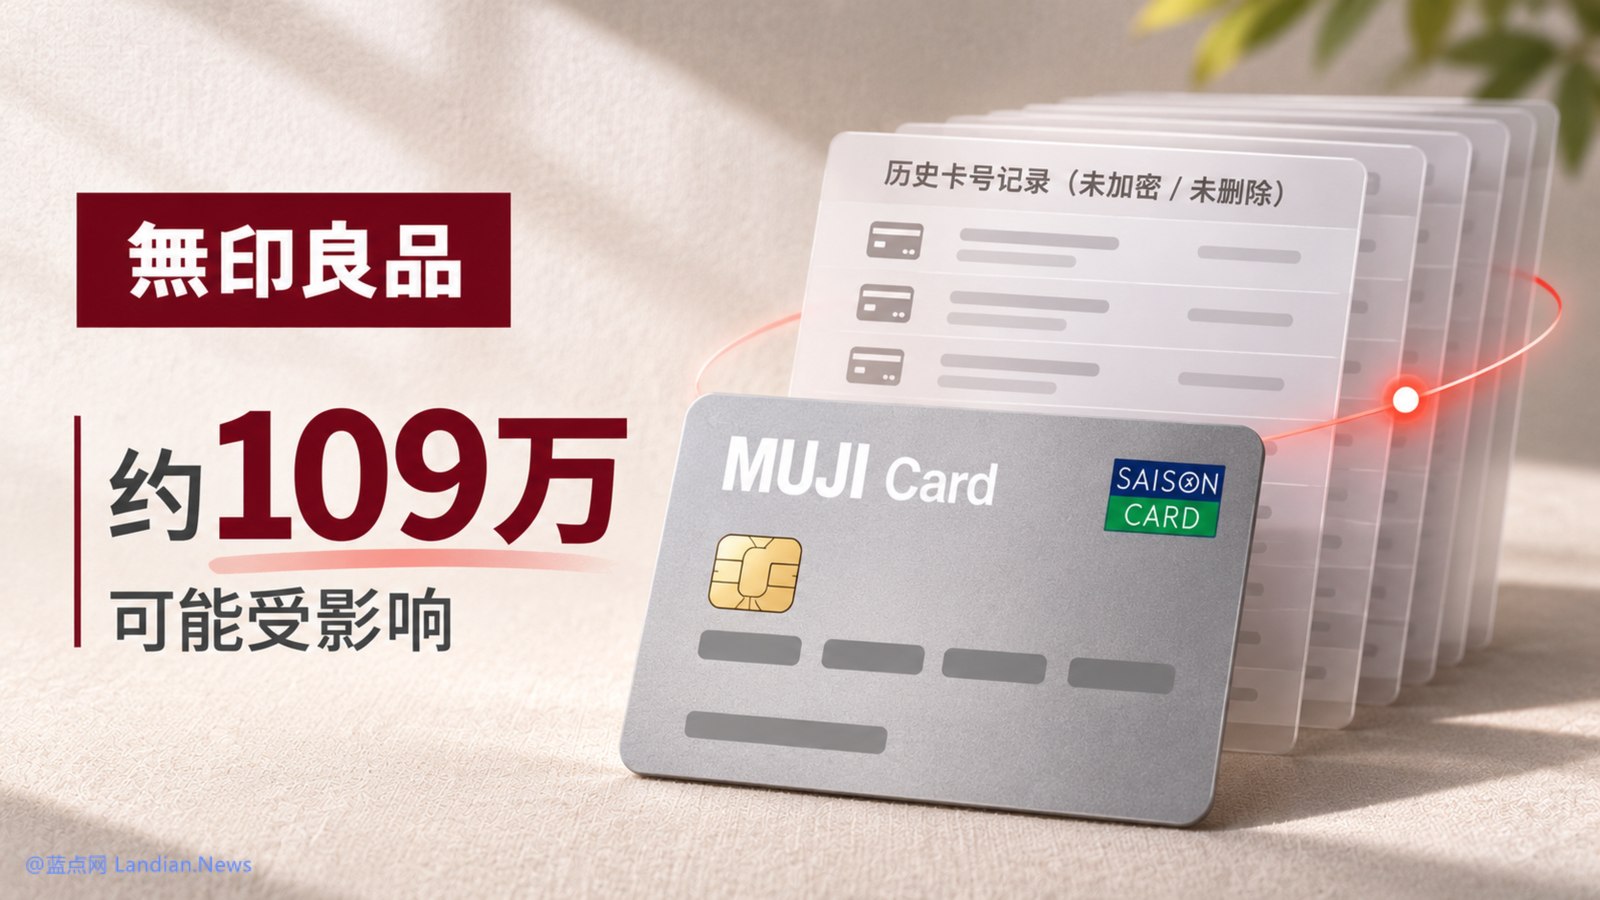
#安全资讯 符合刻板印象:无印良品使用明文存储用户信用卡卡号,合计泄露 109 万张信用卡信息。 正常来说无印良品不应该存储用户支付信息,无印良品的这批信用卡主要是联名信用卡,用来发专属积分。 在 2021 年 7 月后应该删除信用卡卡号等信息,但不知道是人为失误还是系统问题导致数据并未被删除。 虽然卡有效期、安全码没泄露,应该不至于引起盗刷,但无印良品直接明文存储还是让人咋舌。 以上为内容摘要,查看全文:https://ourl.co/128390 😁订阅 🤔解封 🥰推特 🎉低价VPS
#科技工具 #链接 #支付金融 #安全资讯
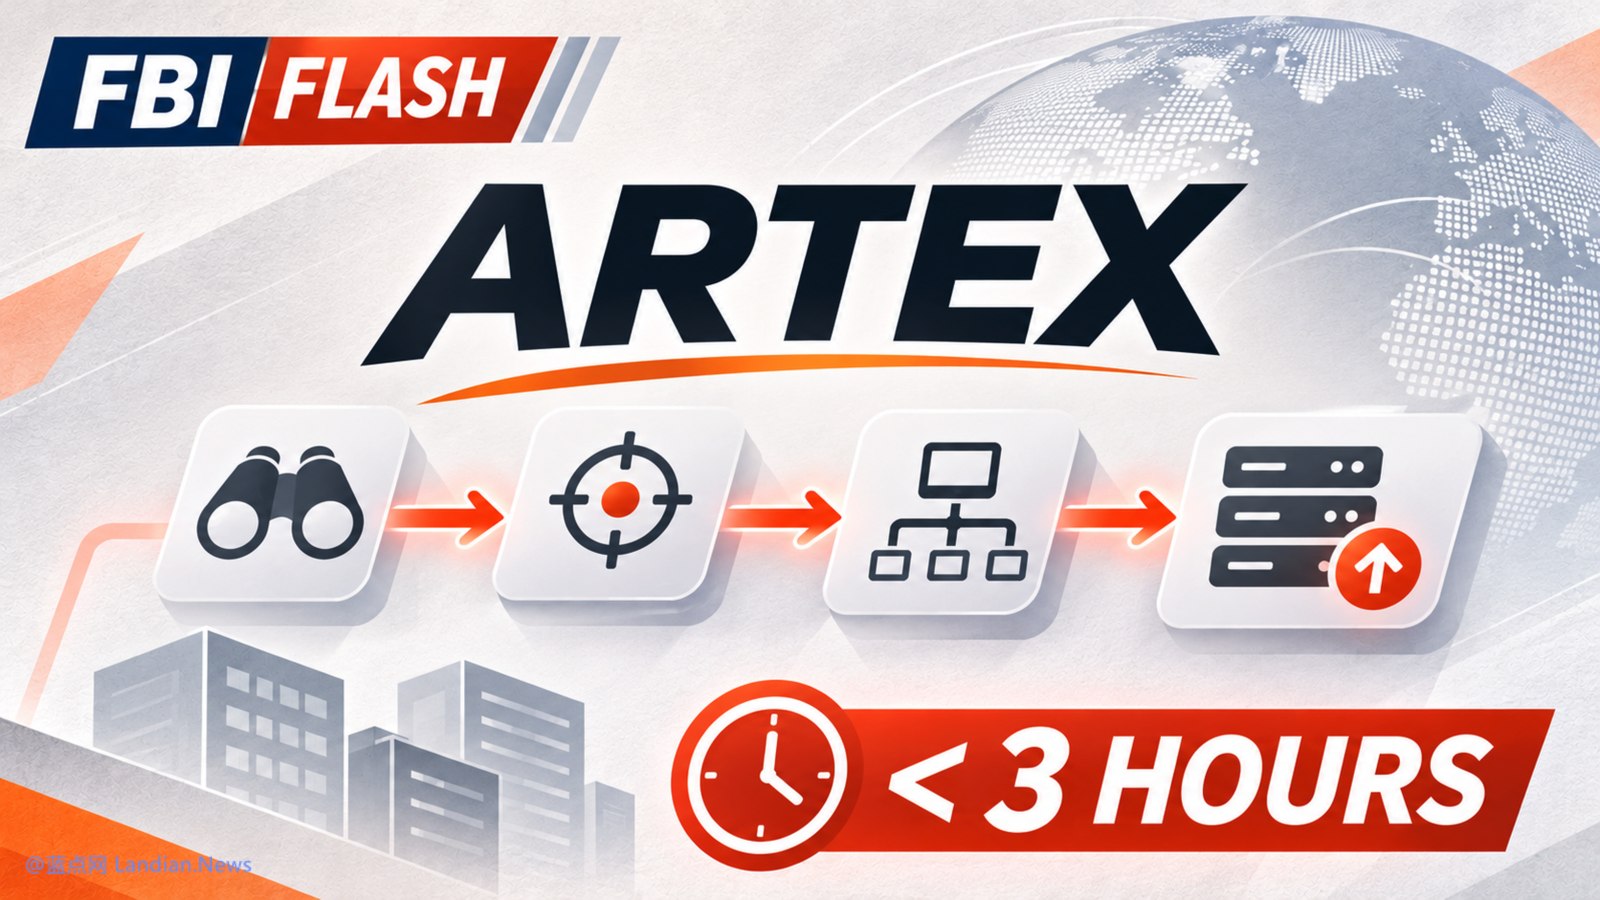
#安全资讯 开源 AI 渗透测试框架 ARTEX 引起 FBI 关注:FBI 发布安全通报提醒机构结合入侵指标开展排查。 FBI 在通报中提到,在部分攻击案例中,攻击者从选定目标到拿下最高权限用时不到 3 小时。 ARTEX 在 10 月份被用于对韩国金融机构发起攻击,随后原始作者宣布关闭项目不再开源,不过当前网上还有诸多衍生版并被黑客广泛使用。 ARTEX 原始作者是国内安全公司微步在线的某位威胁检测工程师,项目本身是这名工程师的业余项目,不过现在应该已经被微步在线收购,微步在线早前发布声明称拥有 ARTEX 版权。 以上为内容摘要,查看全文:https://ourl.co/128388 😁订阅 🤔解封 🥰推特 🎉低价VPS
#科技工具 #链接 #新闻资讯 #广告推广 #安全资讯
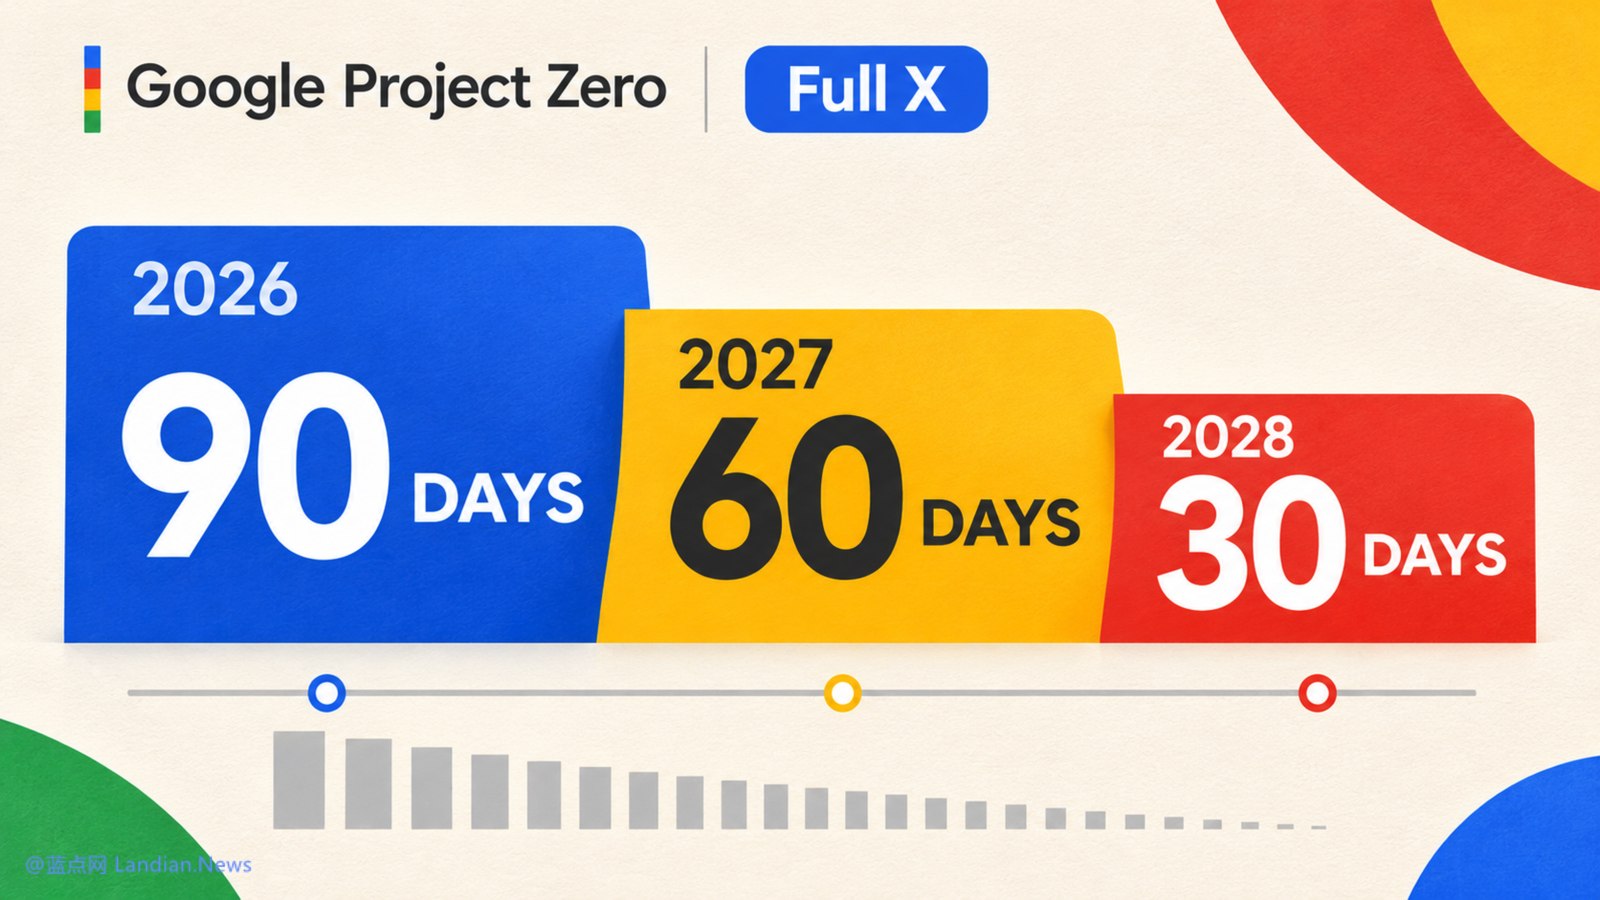
#安全资讯 对部分厂商来说这是灭顶之灾:谷歌安全团队决定缩短漏洞公开时间,从 90 天缩短到 30 天。 即谷歌安全团队发现漏洞并报告给相关厂商后,漏洞在 30 天后就会被公开细节。 谷歌希望通过这种方式敦促厂商收到通报后立即修复漏洞,而不是拖着。 谷歌认为 AI 正在加速漏洞发掘和利用过程,即便漏洞没公开,黑客也可能通过 AI 找到漏洞并利用。 以上为内容摘要,查看全文:https://ourl.co/128385 😁订阅 🤔解封 🥰推特 🎉低价VPS
#科技工具 #链接 #安全资讯
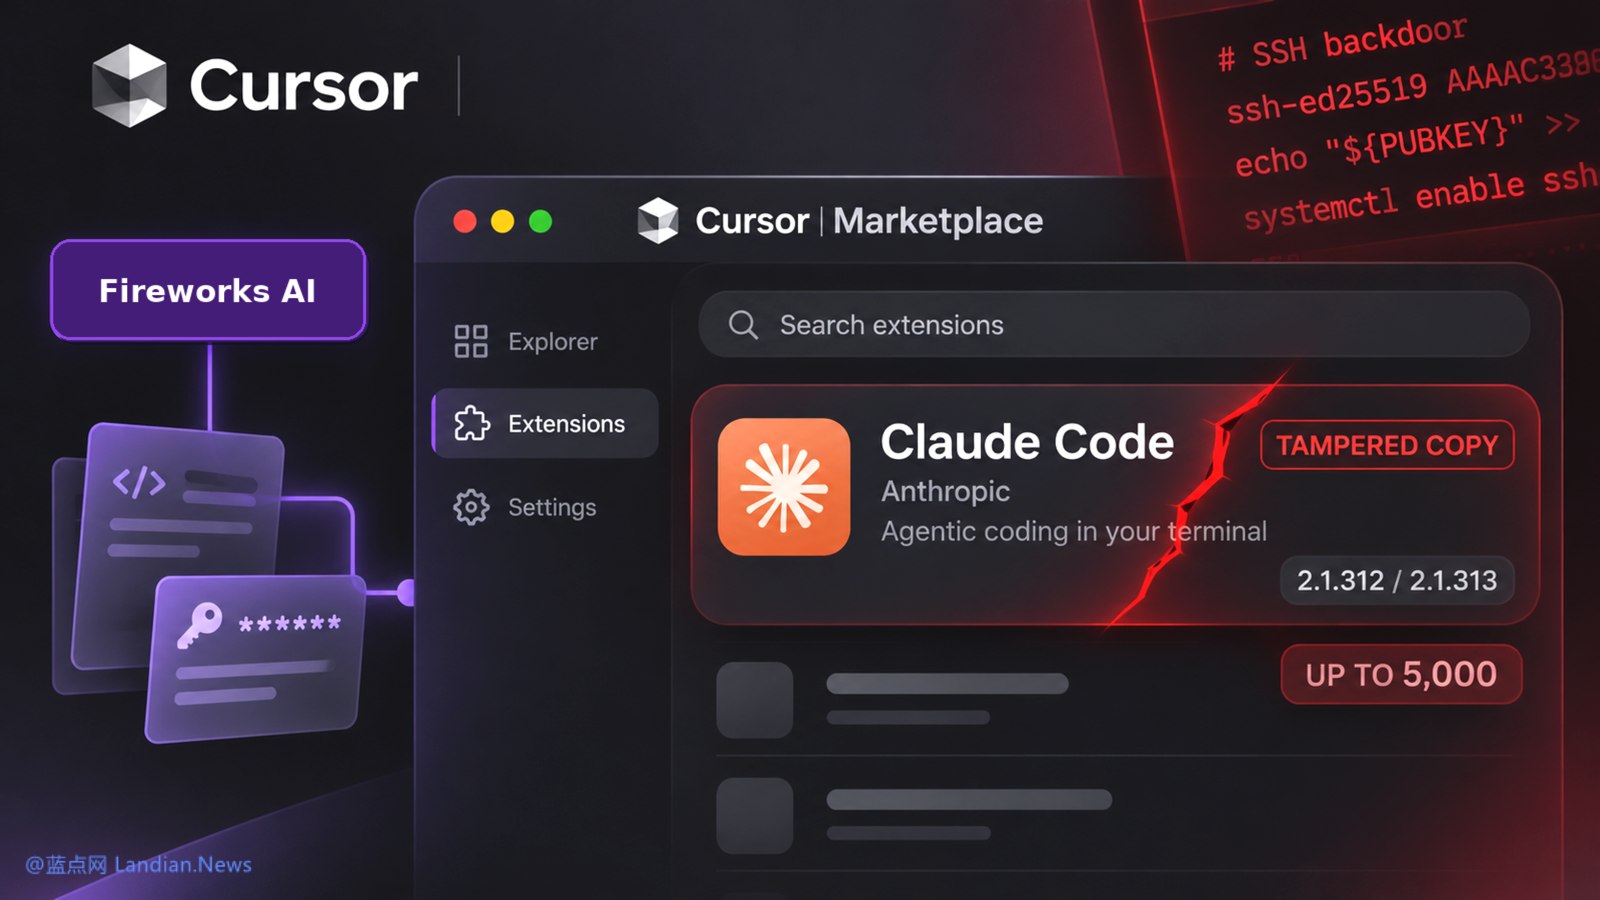
#安全资讯 Cursor 发布 10 月 29 日恶意 Claude Code 扩展程序事件复盘报告,密钥泄露根源还是 Cursor 自己的不规范操作。 黑客最初使用的密钥来自 Cursor 共享给 Fireworks AI 的数据,Cursor 自己也将敏感密钥直接发给 AI IDE。 由于当时的对话并未开启隐私模式且被允许用于模型训练,这些数据进入 Fireworks AI 存储桶用于数据分析。 Fireworks AI 被黑后黑客从数据里找到 Cursor 内部凭据,并借助凭据进入 Cursor 内部系统获得更多凭据。 以上为内容摘要,查看全文:https://ourl.co/128383 😁订阅 🤔解封 🥰推特 🎉低价VPS
#科技工具 #链接 #新闻资讯 #安全资讯
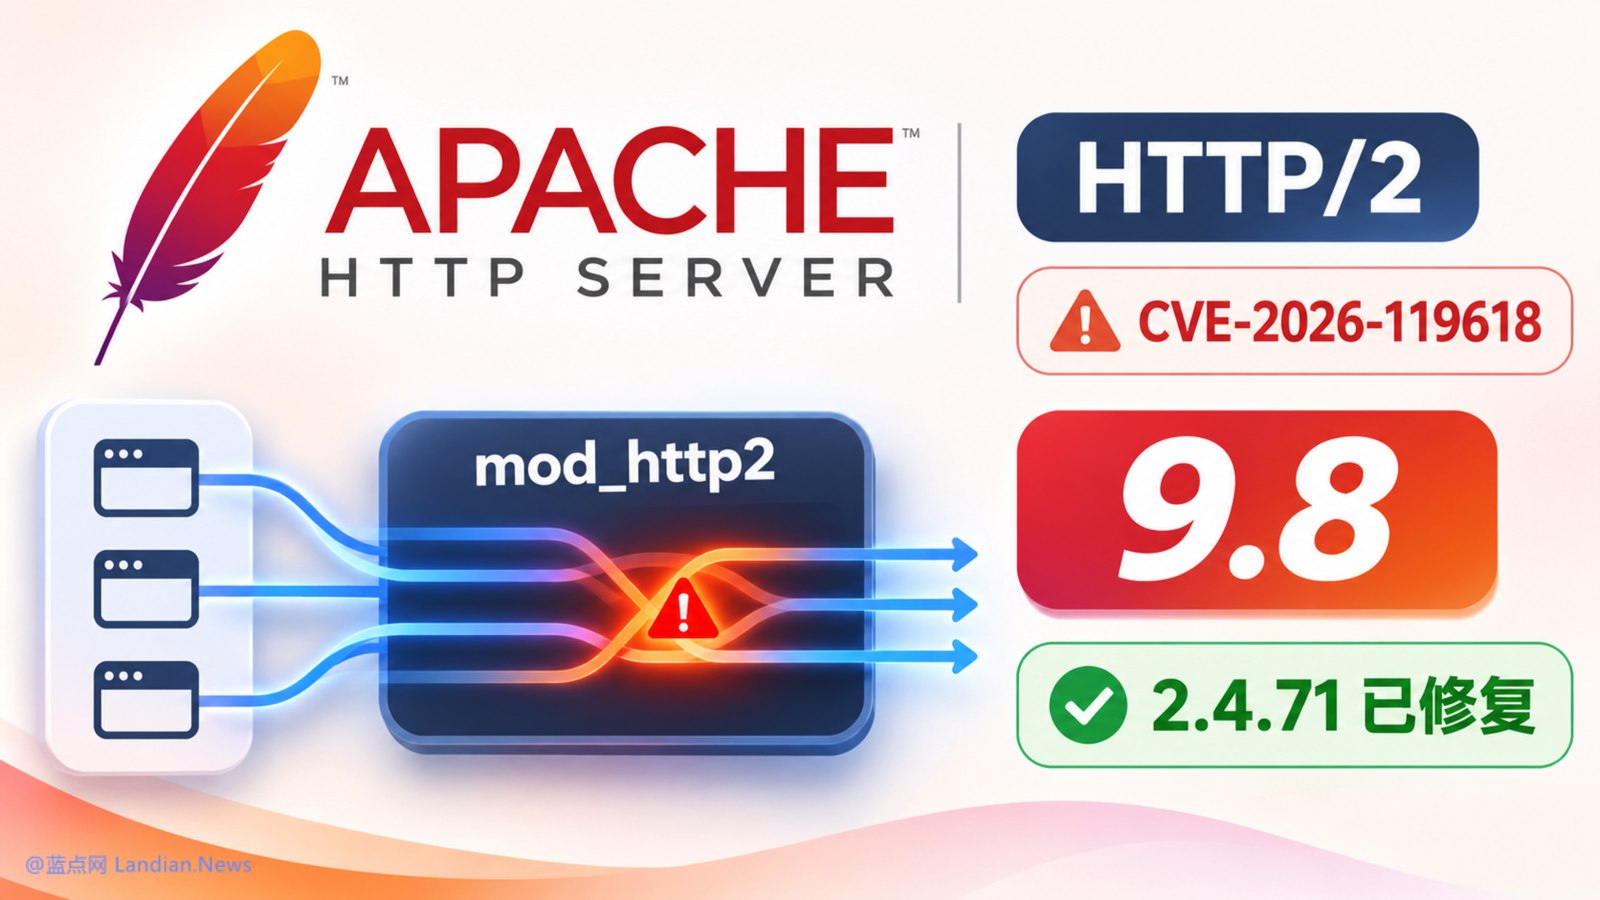
#安全资讯 Apache HTTP Server 出现严重安全漏洞:攻击者可以在无需身份验证的情况下执行任意代码。 该漏洞位于 HTTP/2 模块中,攻击者触发并发同步缺陷后可引起堆内存损坏。 之后攻击者能以 Apache 工作进程的权限执行代码、访问该进程可以读取的数据。 使用 Apache 的管理员请立即升级到 11 月 11 日发布的 2.4.71 版,若无法升级可以临时关闭 HTTP/2 连接。 以上为内容摘要,查看全文:https://ourl.co/128371 😁订阅 🤔解封 🥰推特 🎉低价VPS
#科技工具 #链接 #新闻资讯 #安全资讯
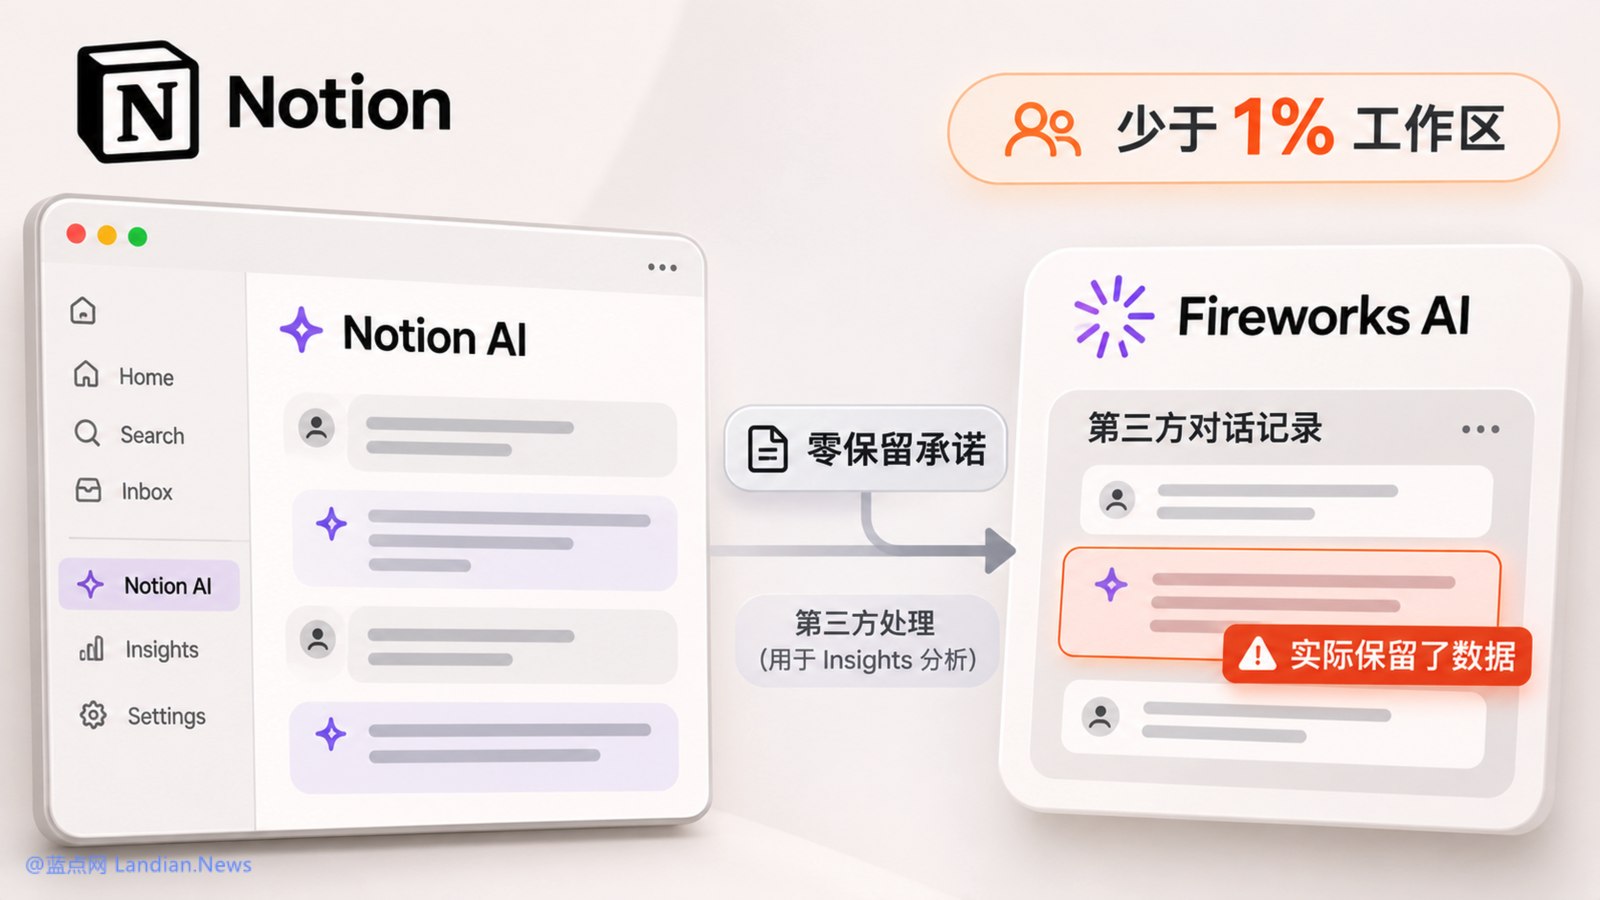
#安全资讯 知名应用 Notion 承认部分用户的 AI 对话记录泄露:若用户曾向 AI 提供过账号、密码或凭证则应该立即更换。 此次事件源头是 Fireworks 遭到黑客攻击,该公司是 Notion 的服务提供商之一,这间接导致部分用户的敏感数据泄露。 当然这件事也再次提醒我们,使用 AI 时不要将敏感信息暴露给模型,否则总有泄露风险。 以上为内容摘要,查看全文:https://ourl.co/128365 😁订阅 🤔解封 🥰推特 🎉低价VPS
#科技工具 #链接 #安全资讯
#安全资讯 日本也要人人都被开盒:日本家居零售巨头宜得利遭到黑客攻击,最多泄露 3762 万条客户敏感信息。 AI 时代对日本公司来说可能不是好事情,近期日本企业遭到的黑客攻击次数非常多,很多日本网友都已经麻了。 宜得利此次泄露的信息主要包括用户姓名、地址、邮箱、联系电话、生日、性别和订单记录等,这些信息可能会被用于冒充诈骗。 以上为内容摘要,查看全文:https://ourl.co/128304 😁订阅 🤔解封 🥰推特 🎉低价VPS
#科技工具 #链接 #安全资讯
#安全资讯 印度草台公司 eMudhra 证书安全事件扩大:又撤销 8 张 RSA4096 中间证书。 这些中间证书被吊销的原因是,私钥在导入过程中进入主机内存,这违反行业要求的规范。 调查显示密钥问题根源是该公司自行编写的 Python 脚本有问题,导入密钥时出现截断,只保留私钥首个字节。 另外问题证书签发后的次月,eMudhra 在生产环境中就遇到异常,但当时异常并未引起该公司的重视。 以上为内容摘要,查看全文:https://ourl.co/128306 😁订阅 🤔解封 🥰推特 🎉低价VPS
#科技工具 #链接 #安全资讯
#安全资讯 日本也要人人都被开盒:日本家居零售巨头宜得利遭到黑客攻击,最多泄露 3762 万条客户敏感信息。 AI 时代对日本公司来说可能不是好事情,近期日本企业遭到的黑客攻击次数非常多,很多日本网友都已经麻了。 宜得利此次泄露的信息主要包括用户姓名、地址、邮箱、联系电话、生日、性别和订单记录等,这些信息可能会被用于冒充诈骗。 以上为内容摘要,查看全文:https://ourl.co/128304 😁订阅 🤔解封 🥰推特 🎉低价VPS
#科技工具 #链接 #安全资讯
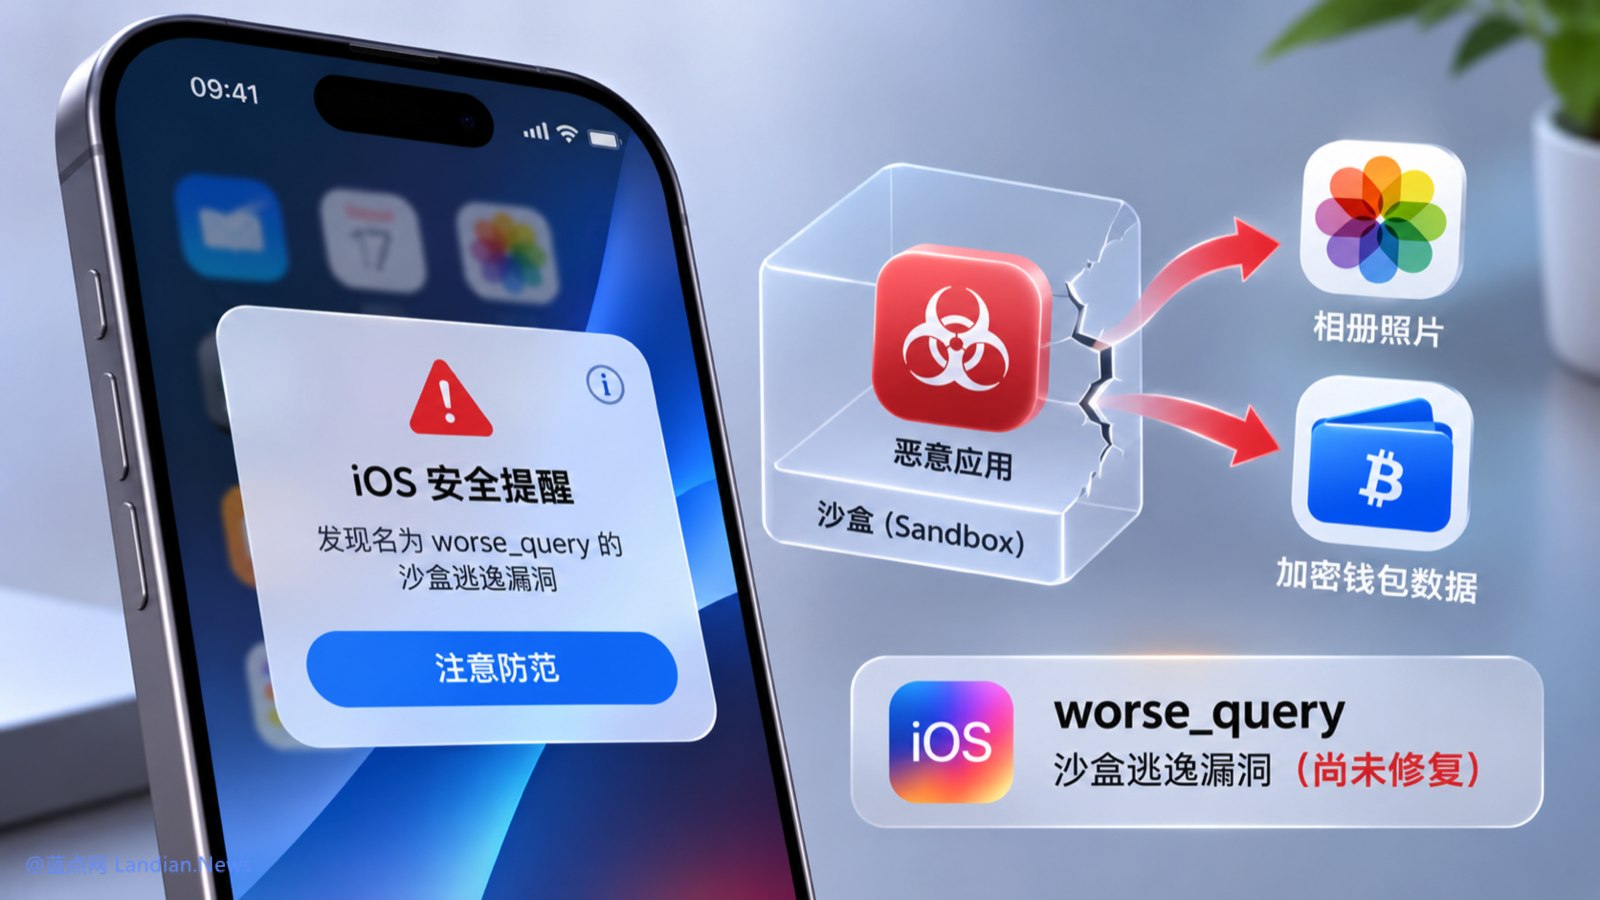
#安全资讯 iOS 安全提醒:名为 worse_query 的沙盒逃逸漏洞可能会让恶意应用读取其他应用的本地文件。 iOS 通常会采用沙盒隔离应用数据,但这个漏洞可以实现沙盒逃逸,恶意应用可利用漏洞读取其他应用容器中的数据。 例如你安装恶意应用后,该应用可以读取你的相册和其他应用数据。 需要特别说明的是,该漏洞并未被苹果修复,所以即便是更新到 iOS 27.2.1 版漏洞也是存在的。 以上为内容摘要,查看全文:https://ourl.co/128298 😁订阅 🤔解封 🥰推特 🎉CN2VPS
#科技工具 #链接 #安全资讯
#安全资讯 谷歌发布紧急安全更新修复 Chrome XML 组件中的零日漏洞,已经有黑客在野外利用漏洞发起真实攻击。 谷歌提醒所有使用 Chrome 的用户都立即升级到最新版,随着时间推移漏洞利用方式可能会被公开,到时候各路黑客都会利用漏洞发起攻击。 修复版本:157.0.103.50/51 版,用户可以转到 Chrome 关于页面增量升级。 以上为内容摘要,查看全文:https://ourl.co/128232 😁订阅 🤔解封 🥰推特 🎉CN2VPS
#科技工具 #链接 #新闻资讯 #安全资讯
#安全资讯 超市冷柜和血液存储机构的制冷设备被攻击后,法国外交部召见伊朗驻法大使。 法国官方经过调查后认定与伊朗有关的黑客组织是攻击的幕后黑手,而且攻击规模要比媒体报道的更加严重。 法国约有 700 处商业场所的制冷设备被黑,造成大量食品损失并引发至少 15 起火灾。 黑客对三处血液存储机构的制冷设备发起攻击,对一处小型水电设施的施耐德电气设备发起攻击。 以上为内容摘要,查看全文:https://ourl.co/128228 😁订阅 🤔解封 🥰推特 🎉CN2VPS
#科技工具 #链接 #新闻资讯 #安全资讯
#TG知识库 #安全资讯 币安旗下加密货币钱包 Trust Wallet 更新安全事件: 😄 用户总损失 850 万美元将获得全额赔付,攻击源头则是 NPM 供应链攻击! 早前多个 NPM 软件包遭到黑客攻击,Trust Wallet 的 GitHub 和谷歌扩展商店 API 都被泄露! ⚡️ 黑客利用源代码自己编译后门版本并利用 API 经由谷歌推送给用户,随后开始窃取钱包助记词! 🥺 发送关键词,秒查群组/频道/视频/美图👈 📨东皇集团 @jtjlb 旗下 东皇担保 @dhgjdb 品牌全面发展推动,并超越行业担保界,将成为全球最具影响力的担保机构交易平台! ✅官方群组: @qqlm3 ✅社区频道:@zhhans1 ✅官方公告: @qqaatt ✅客服 : @tgqglBot ‼️目前大量收录社区频道“dhdb1.com”及TG中文搜索引擎机器人🤖“@tgss1Bot”收录资源信息等各

#提及 #科技工具 #资源分享 #新闻资讯 #广告推广 #加密货币 #安全资讯 #精选视频 #东皇集团 #TG知识库 #东皇担保 #中文频道 #常见问题 #DH集团 #华商协会 #DH担保 #DH曝光 #东皇曝光 #精选福利 #精选资源 #谨防受骗
#安全资讯 卧槽用户底裤都被扒了:加密支付卡服务商 Gnosis Pay 披露,11 月 3 日发现有人未经授权访问其自有品牌卡业务系统。 用户支付卡卡号、CVV 码、有效期、姓名等诸多敏感信息全部泄露。 在公告里 Gnosis Pay 并未透露存在数据泄露事件,而是强调安全团队在 2 小时内即解决问题。 但该公司发给用户通知里提到泄露信息包括完整卡号、有效期、CVV 安全码、姓名、家庭住址及关联的加密钱包地址。 姓名、住址与链上地址相互关联,可能让针对性诈骗更具迷惑性。 Gnosis Pay 表示,用户资金未遭转移,事件影响其自有品牌卡系统,企业白标发卡平台未受影响。 公司已通知受影响用户,并对所有线上刷卡交易强制启用 3D Secure,措施将持续至旧版 B2C 系统按计划于 12 月 20 日退役。 收到提及真实姓名、地址或消费记录的可疑消息时,请直接通过官方应用或网站核实。 Gno
#科技工具 #支付金融 #新闻资讯 #加密货币 #安全资讯
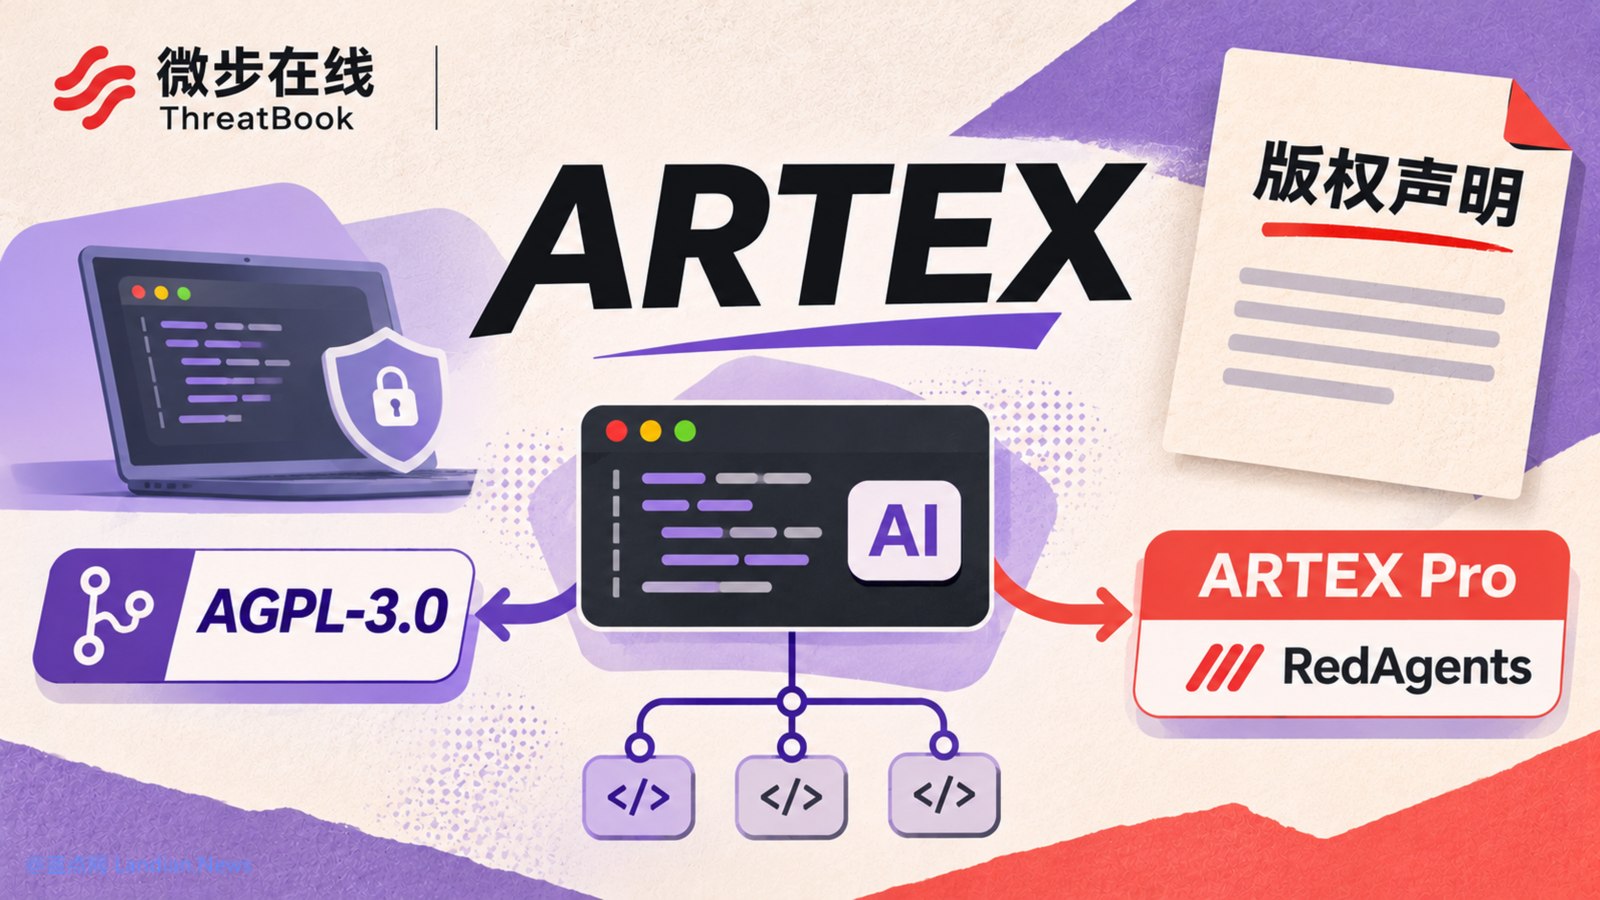
#安全资讯 国内安全公司微步在线发布声明拥有ARTEX渗透框架版权,相关开源版二开也必须开源。 ARTEX 渗透测试框架在 9 月份的百度安全 Agent + 攻防能力挑战赛中获得冠军,但在 10 月有黑客使用该框架对韩国金融机构发起攻击。 在 10 月 8 日该框架原作者宣布关闭公共仓库不再开源,当前网上还有诸多分支。 项目原作者是微步在线的渗透测试工程师,但项目本身是这名工程师的业余项目。 从微步在线声明来看,该公司应该是收购了项目并将集成到商业版产品中。 微步在线也强调,基于原开源版的分支,可以在遵守许可证要求下继续使用,但二开也应当开源。 若需基于 ARTEX 开发商业产品,则需要获得微步在线的商业授权。 -------------------- 以上为内容摘要,查看全文:https://ourl.co/128127?t 😁订阅 🤔解封 🥰推特 🎉CN2VPS
#科技工具 #链接 #新闻资讯 #广告推广 #安全资讯
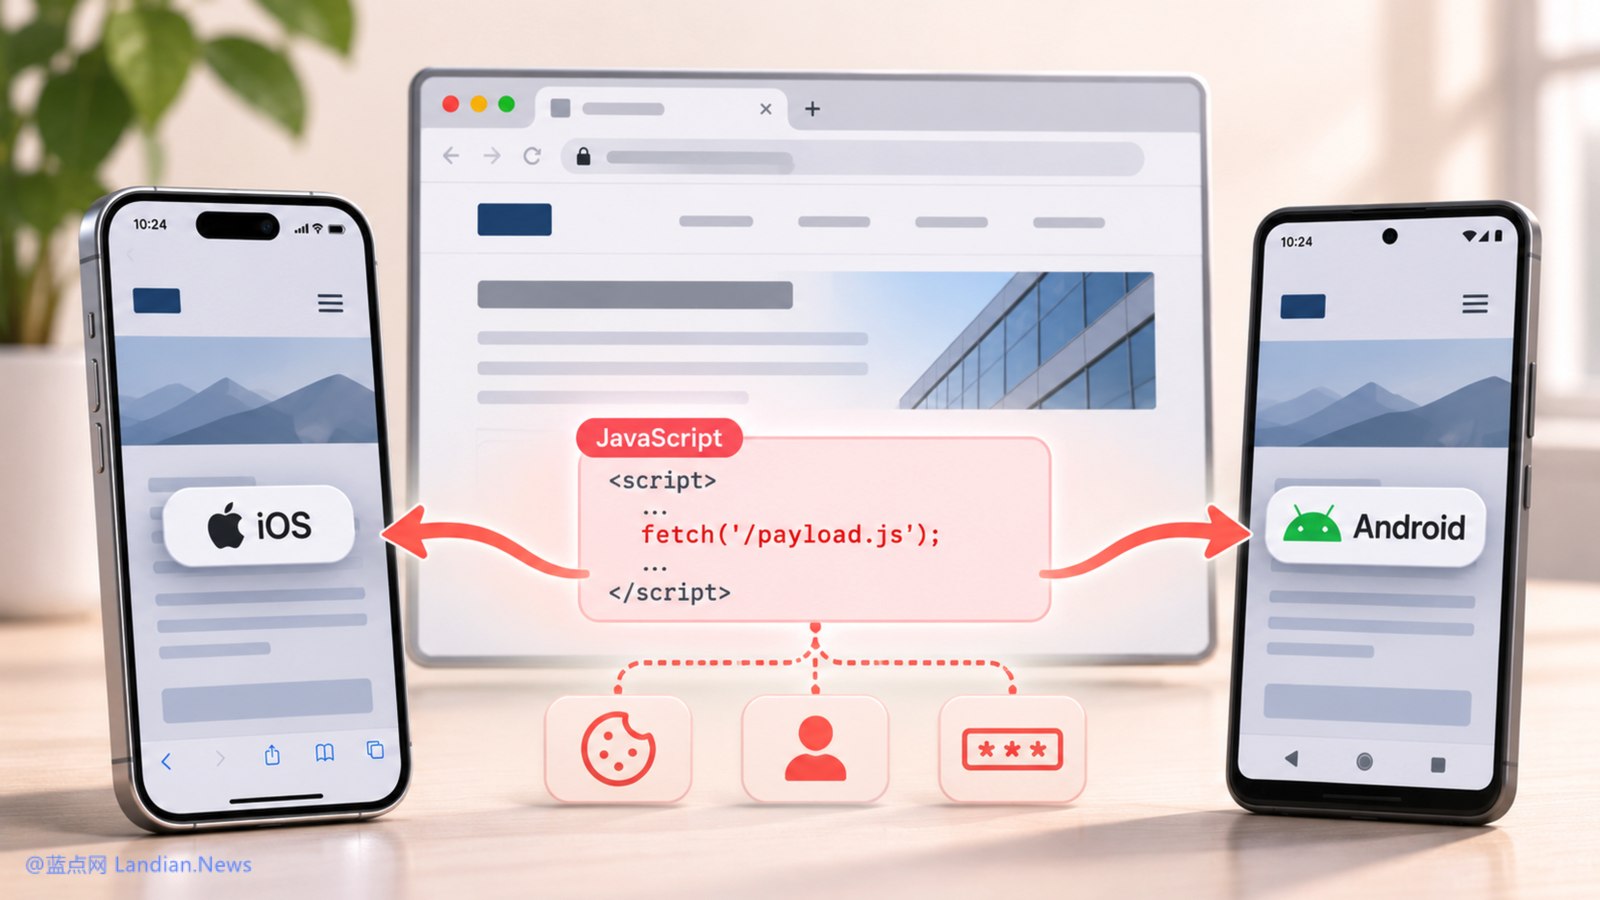
#安全资讯 安全灾难:越来越多的黑客开始利用iOS和安卓旧漏洞发起攻击,用户访问挂马网站就会被感染 越来越多的黑客开始利用安卓和 iOS 已修复的漏洞发起攻击,用户未更新系统或软件,访问被挂马网站就会被植入后门程序。 安全公司 SEKOIA 发布的报告显示,APT29 利用 DarkSword 工具和 Chrome for Android 旧版本漏洞开展广泛攻击。 这类攻击并非针对特定用户,而是对数以千计的网站挂马,只要用户访问这些网站就可能中招。 但用户将系统和软件升级到最新版就可以免疫攻击,只不过很多用户长期使用旧版本,并未更新。 -------------------- 以上为内容摘要,查看全文:https://ourl.co/128120?t 😁订阅 🤔解封 🥰推特 🎉CN2VPS
#科技工具 #链接 #新闻资讯 #安全资讯
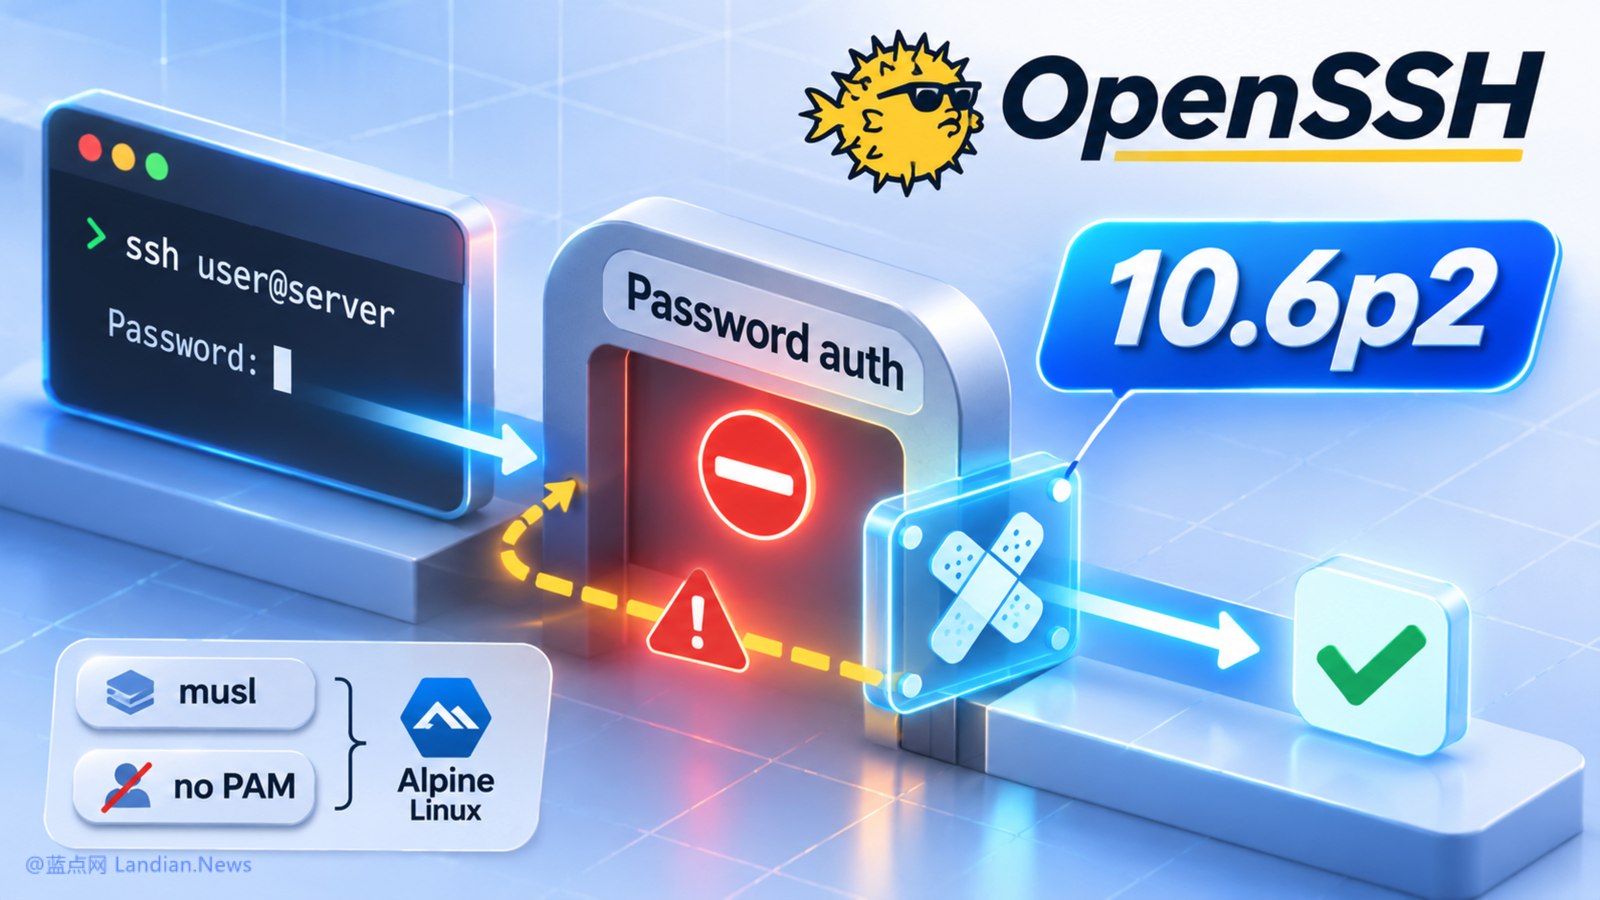
#安全资讯 OpenSSH发布紧急安全更新修复SSH绕过密码认证登录,OpenWrt等系统是重灾区 OpenSSH 发布紧急安全更新修复 SSH 绕过密码认证漏洞,OpenWrt 和 Alpine Linux 等系统是受影响重灾区。 该漏洞仅在使用 musl libc 且禁用 PAM 支持的 Linux 环境中可被利用,像是 Debian 等发行版不受该漏洞影响。 临时措施还包括禁用密码认证,改成密钥对连接,这也再次提醒我们最好默认使用密钥认证,不要使用密码。 -------------------- 以上为内容摘要,查看全文:https://ourl.co/128114?t 😁订阅 🤔解封 🥰推特 🎉CN2VPS
#科技工具 #链接 #新闻资讯 #安全资讯
#安全资讯 在币安发生安全事件后,Coinbase 称其将超过 99% 的客户资产都转移到离线的冷钱包中存储。 Coinbase 联网热钱包仅保留少量余额,只要余额达到某个阈值,超出部分就会被转移到冷钱包。 冷钱包的私钥是离线保存的,这意味着远程攻击窃取私钥难度会非常大。 查看全文:https://ourl.co/128111?t 😁订阅 🤔解封 🥰推特 🎉CN2VPS
#科技工具 #招聘兼职 #链接 #加密货币 #安全资讯
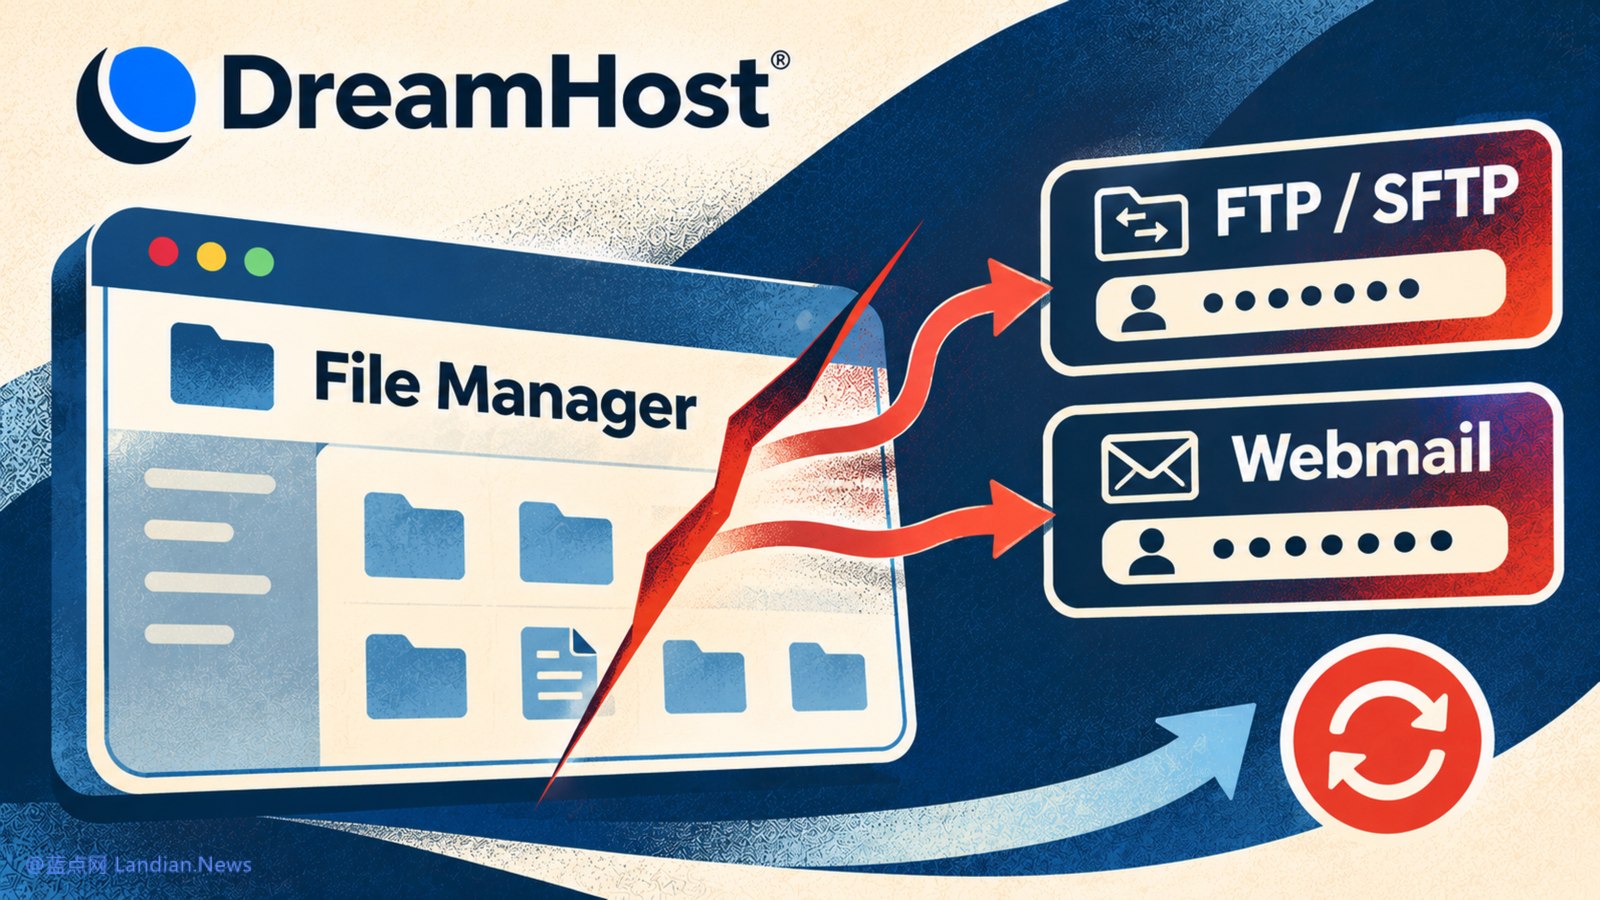
#安全资讯 美国网站托管与域名服务商 DreamHost 被攻击,涉及多种敏感数据泄露。 DreamHost 在 10 月 23 日发现异常才开始调查,调查显示攻击早在 8 月就已经开始。 攻击者窃取用户的 FTP/SFTP 账号凭据、用户会话令牌,借着这些凭据黑客可以直接访问服务器获取全部文件。 查看全文:https://ourl.co/128109?t 😁订阅 🤔解封 🥰推特 🎉CN2VPS
#科技工具 #链接 #安全资讯