标签:今天又看了啥 2024-08-02 11:29 #今天又看了啥 #security #Windows 搜狗输入法0day,绕过锁屏有手就行 搜狗输入法可绕过Window10锁屏,该方法目前仍然有效,且Win11复现成功,有些输入法存在“游戏中心”,有些输入法不存在,应该是版本问题。 https://mp.weixin.qq.com/s/naqT_o6Q-DHU9f6pJffAbg TL;DR 在锁屏界面切换搜狗输入法,打开虚拟键盘,右键搜狗 logo 进入游戏中心,任意打开游戏弹出网页 QQ 登录界面,使用 QQ 下载拉起资源管理器,cmd 启动!甚至还是 system 权限! 震惊!Windows 2000 锁屏绕过又回来了!
#资源分享 #链接 #security #今天又看了啥 #Windows
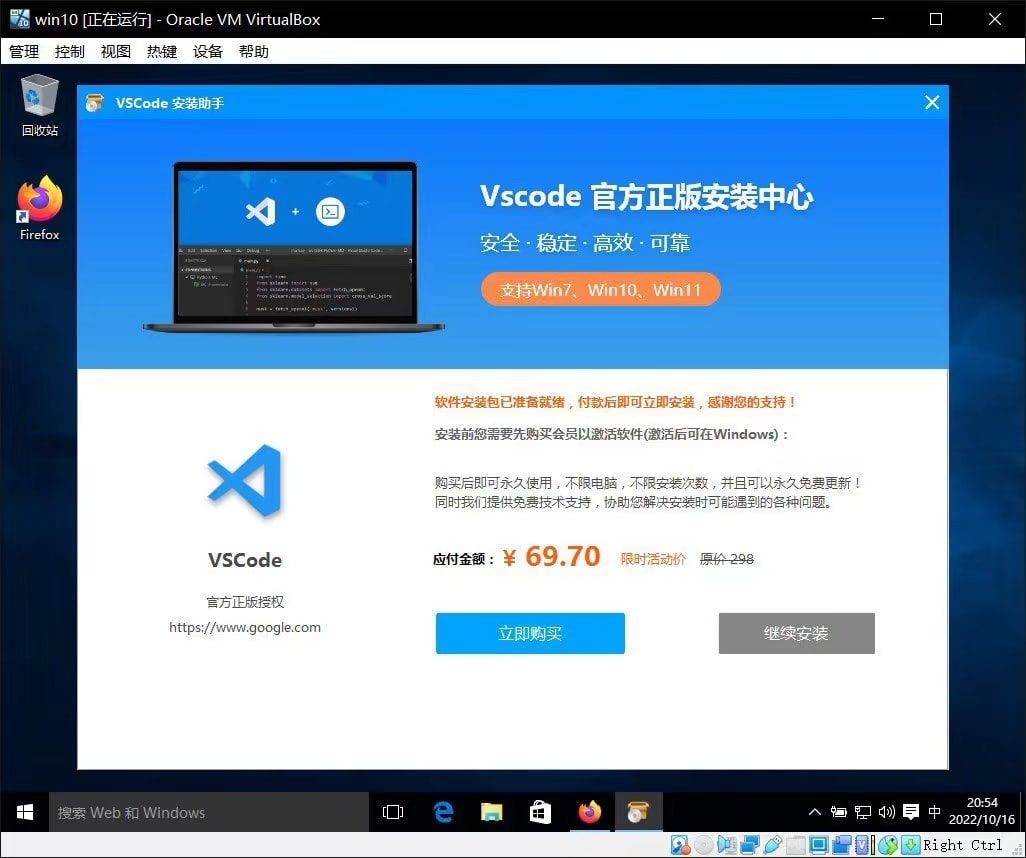
2022-10-20 07:59 #今天又看了啥 #生草 vscode Have you started charging? https://github.com/microsoft/vscode/issues/163798
#科技工具 #链接 #今天又看了啥 #生草
2022-10-20 07:59 #今天又看了啥 #生草 vscode Have you started charging? https://github.com/microsoft/vscode/issues/163798
#科技工具 #链接 #今天又看了啥 #生草
2022-10-06 20:31 #今天又看了啥 #GitHub #health 健康学习到150岁 - 人体系统调优不完全指南 https://github.com/zijie0/HumanSystemOptimization
#科技工具 #链接 #今天又看了啥 #GitHub #health
2022-10-06 20:31 #今天又看了啥 #GitHub #health 健康学习到150岁 - 人体系统调优不完全指南 https://github.com/zijie0/HumanSystemOptimization
#科技工具 #链接 #今天又看了啥 #GitHub #health
2022-07-01 17:18 #今天又看了啥 #security #GitLab #CVE GitLab 远程代码执行漏洞(CVE-2022-2185): GitLab社区版(CE)和企业版(EE)中存在一个远程代码执行漏洞,经过身份验证的攻击者通过利用该漏洞导入恶意项目,最终可实现在目标服务器上执行任意代码。CVSS评分为9.9。 GitLab 跨站脚本(XSS)漏洞(CVE-2022-2235): GitLab企业版(EE)存在一个XSS漏洞,经过身份验证的攻击者通过诱导用户点击特制的恶意文件可以成功利用该漏洞。CVSS评分为8.7。 GitLab 存储型XSS漏洞(CVE-2022-2230): GitLab社区版(CE)和企业版(EE)的设置页面中存在一个存储型的XSS漏洞,拥有高权限的攻击者利用该漏洞可导致以受害者的名义在GitLab中执行任意JavaScript代码。CVSS评分为8.1。 GitLab授权
#科技工具 #招聘兼职 #链接 #security #今天又看了啥 #GitLab #CVE
2022-02-25 20:30 #今天又看了啥 clash for windows 由于 XSS 可导致 RCE 目前已在 0.19.9 版本中修复,建议及时升级,并在添加订阅的时候注意对配置文件加以审查 https://github.com/Fndroid/clash_for_windows_pkg/issues/2710 群友(挖这个洞的师傅):垃圾洞,没啥技术含量
#科技工具 #链接 #今天又看了啥
2021-04-16 13:32 #今天又看了啥 #Cloudflare A Boring Announcement: Free Tunnels for Everyone https://blog.cloudflare.com/tunnel-for-everyone/ Argo Tunnel 免费并更名为 Cloudflare Tunnel
#其他 #链接 #今天又看了啥 #Cloudflare
2021-03-26 17:57 #今天又看了啥 #生草 Is that ship still stuck? https://istheshipstillstuck.com/
#其他 #链接 #今天又看了啥 #生草
2021-01-17 13:15 #今天又看了啥 #信息安全 QQ/TIM 存在读取 Chrome 系列浏览器历史记录行为 https://bbs.pediy.com/thread-265359.htm https://www.v2ex.com/t/745030
#其他 #链接 #今天又看了啥 #信息安全
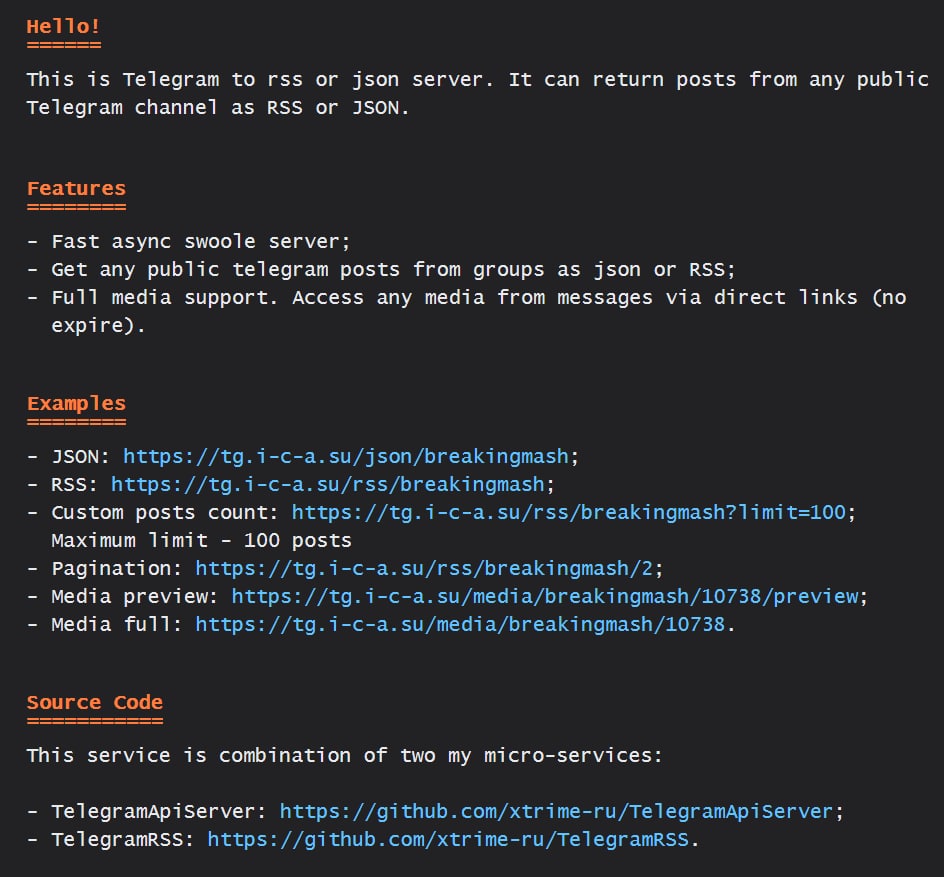
2020-12-02 00:01 #今天又看了啥 #Telegram #GitHub #tools 一个将 Telegram Channel 消息转化为 JSON/RSS 的服务 > This is Telegram to rss or json server. It can return posts from any public Telegram channel as RSS or JSON. GitHub repo: TelegramApiServer TelegramRSS JSON Demo (This Channel) RSS Demo (This Channel)
#科技工具 #新闻资讯 #今天又看了啥 #Telegram #GitHub #tools
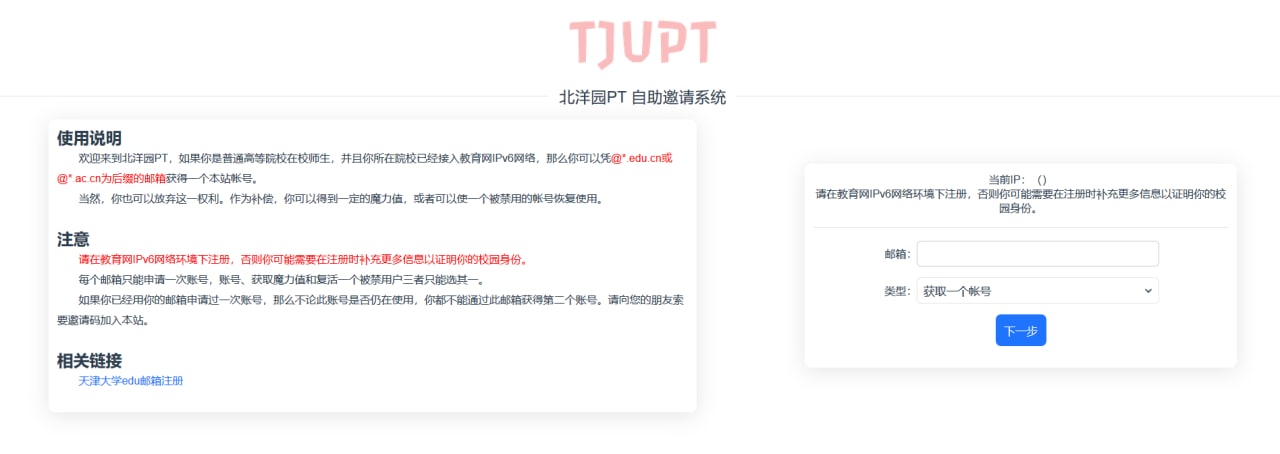
2020-11-29 13:00 #今天又看了啥 #日常 #PT 注册了个北洋园 PT( 教育网 IPv6 注册链接 https://www.tjupt.org/signup/self_invite
#其他 #链接 #日常 #今天又看了啥 #PT
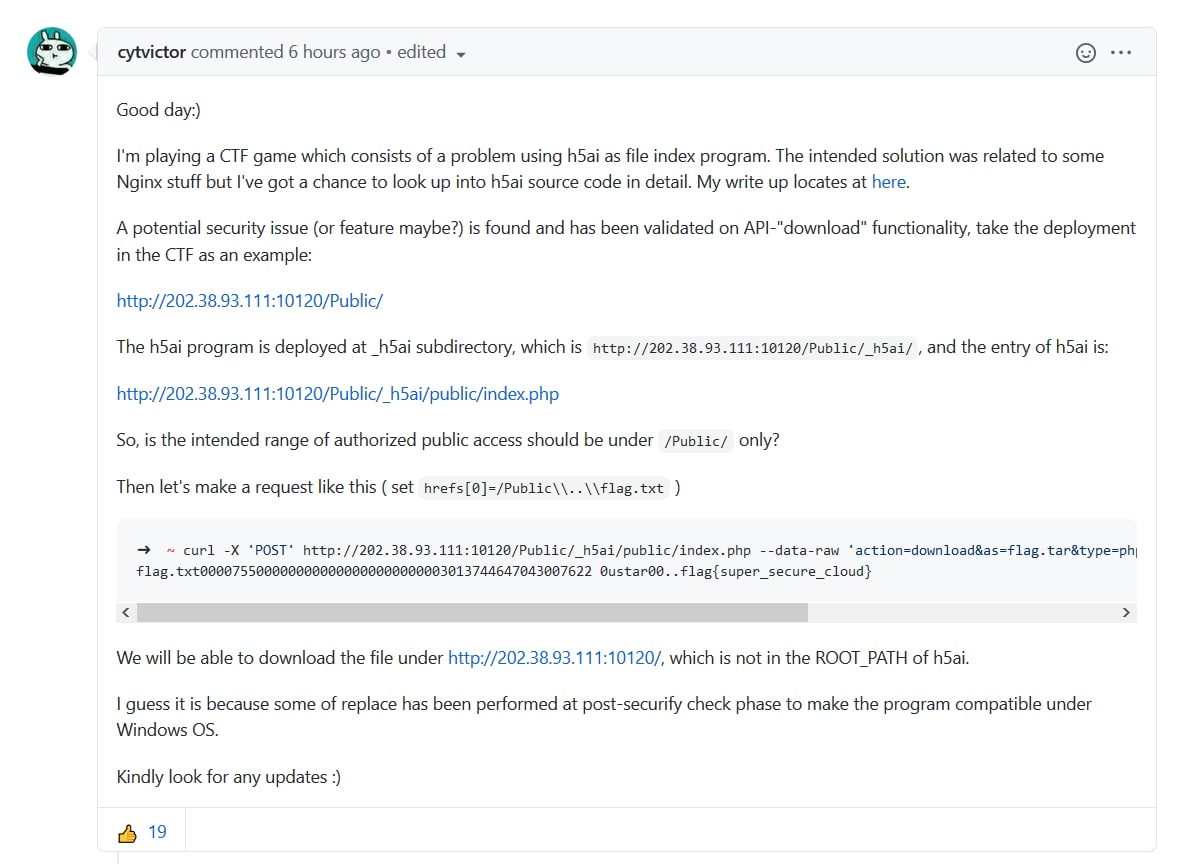
2020-11-08 11:39 #今天又看了啥 #CTF 由 Hackergame 网盘一题引发的 h5ai 源码审计发现的自带的 API 存在路径穿越任意文件读取问题 算是 0day 了吧( GitHub h5ai#758: A potential security issue of unauthorized access https://github.com/lrsjng/h5ai/issues/758 相关WriteUp 以及 GitHub h5ai#760: Unchecked l10n input leads to arbitrary JSON file reads https://github.com/lrsjng/h5ai/issues/760
#科技工具 #资源分享 #链接 #今天又看了啥 #CTF